Search results for tag #linux
"Dieses Handbuch legt den Schwerpunkt auf die "grafische Oberfläche: es ist so gestaltet, dass Du schnell mit Debian starten kannst:"

Day 10 mit dem JollaPhone:
Was ist mit den restlichen Apps? Gibt es eine Auswahl? Definitiv, ich war selbst etwas überrascht. Es gibt fast für alles eine Alternative im Jolla Store, bei Chum oder Openrepos .
Eine weitere Möglichkeit wäre noch die Androidunterstützung, dann würden sich vom Aurora Store oder bei F-Droid weitere Apps installieren lassen. Ich selbst nutze aktuell nur den Jolla Store.

Mein Ausflug meines #HP #Elitebook #840G3 ins Land von #KDEneon #Linux fand heute sein Ende. Größtenteils hat es mich gut begleitet und unterstützt, aber dann doch sehr oft genervt und diese ständigen #kdeplasma Updates haben mich schon sehr gestört. Heute ist #sparkylinux mit #lxqt desktop drauf installiert gelandet. Hässlich wie die Nacht, aber das ist zweitrangig, ich teste es mal aus...
Datenübernahme der ganzen Apps, die sich in KDENeon als Snap eingenistet hatten geht alles schon mal nicht. Also alles neu einrichten, danke! :-(
Canva hat per X-Post bestätigt, dass die Grafiksoftware Affinity für Linux in aktiver Entwicklung ist. Einen Termin gibt es noch nicht. #Linux

Wir haben noch eine Stelle zu besetzen: Als System-Administrator:in (Linux, Ansible) für unsere SaaS-Plattform @pretix sowie zahlreiche interne Tools in unserem Ops-Team mit großartigen Kollegen. 30-40h/W, fully remote (in .de), bunte Mischung aus Tagesgeschäft und Projekten, strukturiertes Gehaltsmodell mit Minimum bei 4.895 € brutto plus Benefits.
Alle Infos:
https://pretix.eu/about/de/job/ops
#fedihired #fedijobs #remotejobs #linux #ansible #fedihire #getfedihired #sysadmin
 p » 🌐
@p@hj.9fs.net
#content_review #computer #ai #thinkpad #pc #linux

Alt...
funhole content review: computers; why would you ever think this was a good idea? personal comptuers arent. if they didnt fuck up the internet, you could be using a machine from 2004. 2500BC, they ear it went wrong. I never voted for this. AI will do what humans can't!

#Linux #Mint 27 „ #Adrien “: Das ist neu Clocks, #Wayland, Release
Linux Mint 27 kommt zu Weihnachten
0:40 Warum 27 und nicht 23?
1:55 Basis und Editionen
2:49 Neue Apps: Clocks, Kalender, Book Reader
3:38 Wayland in Cinnamon
4:47 Was heißt das für dich?
5:37 Fazit
Linux Mint 27 „Adrien“ ist für Weihnachten 2026 geplant. In diesem Video: Warum die Version „27“ heißt, was sich bei der Veröffentlichung ändert, was die neuen Apps Clocks, Kalender und Book Reader können und wie weit Wayland in Cinnamon ist.
Stand: Ende Oktober 2026. Die Version ist noch nicht fertig, Details können sich bis zum Release ändern.
7-Zip 26.06 korrigiert Sicherheitslücken und weitere Fehlerkorrekturen
https://www.deskmodder.de/blog/2026/11/07/7-zip-26-06-korrigiert-sicherheitsluecken-und-weitere-fehlerkorrekturen/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #7Zip #OpenSource

Berechtigungen und Eigentümerschaft von Dateien: Das große Bild
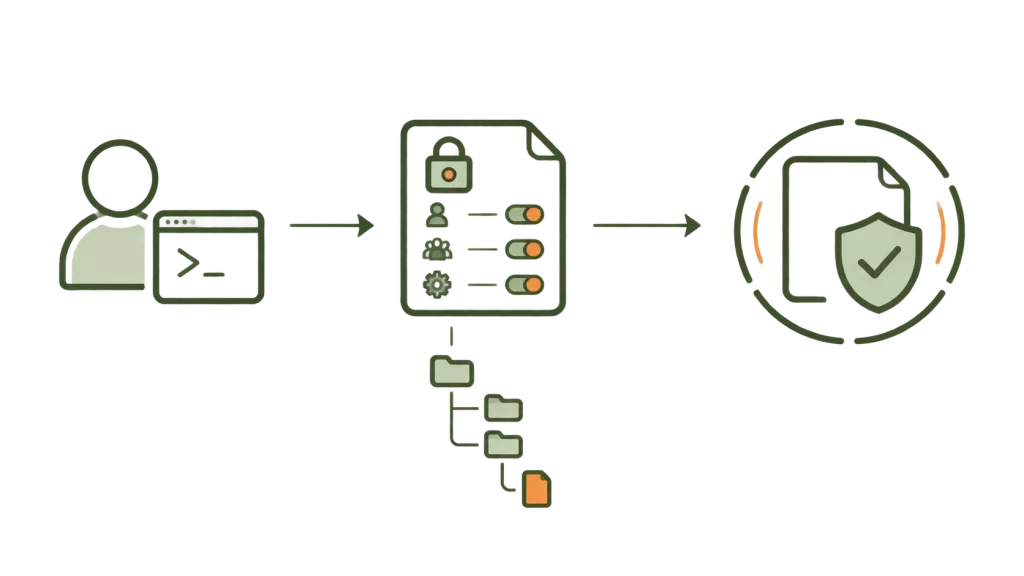
Linux entscheidet bei jedem Dateizugriff nach demselben Muster: Wer versucht den Zugriff (Prozessidentität)? Wem gehört die Datei (Eigentümer und Gruppe)? Welche Rechte sind für diese Rolle gesetzt? Alle folgenden Abschnitte betreffen einen dieser drei Punkte. Die Reihenfolge führt vom Grundmodell über die Anzeige und Sonderfälle bis zum Ändern und zu den Standardwerten. Dateiberechtigungs- und Eigentümer-Management: Das Gesamtmodell Jede Datei und jedes Verzeichnis trägt drei […] [SENSITIVE CONTENT]
Linux entscheidet bei jedem Dateizugriff nach demselben Muster: Wer versucht den Zugriff (Prozessidentität)? Wem gehört die Datei (Eigentümer und Gruppe)? Welche Rechte sind für diese Rolle gesetzt? Alle folgenden Abschnitte betreffen einen dieser drei Punkte. Die Reihenfolge führt vom Grundmodell über die Anzeige und Sonderfälle bis zum Ändern und zu den Standardwerten.
Dateiberechtigungs- und Eigentümer-Management: Das Gesamtmodell
Jede Datei und jedes Verzeichnis trägt drei Angaben: einen Eigentümer (UID), eine Gruppe (GID) und Berechtigungsbits. Ein Prozess greift immer mit der Identität des Benutzers zu, der ihn gestartet hat. Der Kernel vergleicht diese Identität mit den Angaben an der Datei und gewährt oder verweigert den Zugriff.
- Dateiname und Inhalt gehören nicht zusammen: Rechte hängen am Inode, nicht am Namen.
- Der Benutzer
rootunterliegt diesen Prüfungen weitgehend nicht. - Weitere Mechanismen wie ACLs, Dateiattribute oder SELinux greifen zusätzlich und können einen Zugriff trotz passender Rechte verhindern.
Ein Inode ist eine Datenstruktur im Dateisystem, die Informationen über eine Datei speichert, etwa Eigentümer, Zugriffsrechte, Größe, Zeitstempel und die Zuordnung ihrer Daten. Der Dateiname gehört nicht zum Inode, sondern steht in einem Verzeichniseintrag, der auf ihn verweist. Mehrere Dateinamen können auf denselben Inode zeigen – das sind Hardlinks.
Normale Berechtigungen verstehen (rwx)
Es gibt drei Grundrechte: lesen (r), schreiben (w) und ausführen (x). Ihre Bedeutung hängt vom Objekttyp ab.
Recht
Bei Dateien
Bei Verzeichnissen
r
Inhalt lesen
Namen der Einträge auflisten
w
Inhalt ändern
Einträge anlegen, umbenennen, löschen
x
Datei als Programm ausführen
Verzeichnis betreten und auf Einträge zugreifen
Das Löschen einer Datei erfordert Schreibrecht auf das Verzeichnis, nicht auf die Datei selbst. Für den Zugriff auf eine Datei muss außerdem jedes übergeordnete Verzeichnis im Pfad betretbar sein.
User, Gruppe und Andere
Die Rechte gelten getrennt für drei Rollen: Eigentümer (u), Gruppe (g) und alle anderen (o). Der Kernel prüft in dieser Reihenfolge und wendet die erste passende Rolle an:
- Ist der Prozess der Eigentümer, gelten nur die Eigentümerrechte.
- Sonst, wenn der Prozess zur Gruppe gehört, gelten die Gruppenrechte.
- Andernfalls gelten die Rechte für Andere.
Ein Eigentümer kann deshalb weniger Rechte haben als die Gruppe oder Andere. Die Rechte werden nicht addiert.
Rechte und Eigentümer mit ls -l einsehen
ls -l zeigt pro Eintrag eine Zeile mit diesen Feldern:
-rw-r--r-- 1 anna projekt 2048 Nov 11 12:00 bericht.txt- Zeichen 1: Dateityp.
- Zeichen 2 bis 10: dreimal
rwxfür Eigentümer, Gruppe und Andere. - Danach: Zahl der Hardlinks, Eigentümer, Gruppe, Größe, Änderungszeit und Name.
Ergänzend sind ls -ld für das Verzeichnis selbst, ls -n für numerische IDs und stat für Details nützlich.
Dateitypen: -, d, l, b, c und s
Das erste Zeichen in ls -l bezeichnet den Typ des Eintrags:
Zeichen
Typ
Bedeutung
-
Reguläre Datei
Gewöhnliche Daten oder Programme
d
Verzeichnis
Enthält Einträge
l
Symbolischer Link
Verweis auf einen anderen Pfad
b
Block Device
Gerät mit blockweisem Zugriff, etwa Datenträger
c
Character Device
Gerät mit zeichenweisem Zugriff, etwa Terminals
s
Socket
Endpunkt für Kommunikation zwischen Prozessen
Es gibt außerdem p für benannte Pipes (FIFOs). Bei symbolischen Links gelten die Rechte des Ziels, nicht die des Links. Gerätedateien liegen meist unter /dev und werden über dieselben Rechtebits geschützt wie normale Dateien.
Besondere Berechtigungen
Neben den neun Grundbits gibt es drei Sonderbits. Sie erscheinen in der Ausgabe von ls -l an der Stelle des Ausführungsrechts (s, S, t, T).
Sticky Bit
Das Sticky Bit wird bei gemeinsam beschreibbaren Verzeichnissen wie /tmp verwendet. Dort darf trotz Schreibrecht nur der Eigentümer einer Datei, der Eigentümer des Verzeichnisses oder root einen Eintrag löschen oder umbenennen.
SetGID
- Bei Verzeichnissen erben neue Einträge die Gruppe des Verzeichnisses statt der primären Gruppe des Erstellers. Damit sind Teamverzeichnisse praktikabel.
- Bei ausführbaren Dateien läuft das Programm mit der Gruppenrechten der Datei.
SetUID
Eine ausführbare Datei mit SetUID läuft mit der effektiven Benutzerkennung ihres Eigentümers, nicht des Aufrufers. So kann etwa passwd Passwörter ändern, obwohl normale Benutzer /etc/shadow als Datei nicht beschreiben dürfen. Das ist sicherheitsrelevant, weil Fehler in solchen Programmen zur Rechteausweitung führen können. Bei Skripten wird SetUID unter Linux nicht ausgewertet.
Reale, effektive und gespeicherte UID: Die Grundlage von SetUID
Ein Prozess besitzt nicht nur eine einzige Benutzerkennung:
Kennung
Aufgabe
Reale UID
Kennzeichnet die ursprüngliche Benutzeridentität des Prozesses
Effektive UID
Bestimmt maßgeblich die Identität für Berechtigungsprüfungen
Gespeicherte UID
Ermöglicht entsprechend programmierten Prozessen, eine zuvor erhaltene effektive Identität wieder anzunehmen
Beim Start eines ausführbaren Programms mit SetUID kann die effektive UID auf den Eigentümer der Programmdatei gesetzt werden. Gehört das Programm root, kann es dadurch mit effektiver UID 0 laufen, während die reale UID weiterhin die des aufrufenden Benutzers ist. Die gespeicherte UID ermöglicht dem Programm, seine erhöhten Rechte zeitweise abzulegen und später wieder anzunehmen.
Damit wird nicht die gesamte Benutzersitzung zu einer Root-Sitzung. Die zusätzliche Berechtigung betrifft den betreffenden Prozess und muss von diesem sicher verwaltet werden.
Eine Linux-Feinheit: Dateizugriffe werden anhand der Dateisystemkennungen FSUID und FSGID geprüft. Diese entsprechen normalerweise der effektiven UID und GID. Für das grundlegende Verständnis reicht deshalb zunächst das Modell der effektiven Identität.
Berechtigungen ändern mit chmod
chmod setzt die Berechtigungsbits auf zwei Arten.
- Symbolischer Modus: Gibt an, für wen (
u,g,o,a), was (+,-,=) und welche Rechte geändert werden. Er passt einzelne Bits an, ohne die übrigen zu berühren. - Oktalmodus: Setzt alle Bits auf einmal. Die Werte
r=4,w=2undx=1werden je Rolle addiert,640bedeutet alsorw-für den Eigentümer,r--für die Gruppe und keine Rechte für Andere. Eine vierte, vorangestellte Ziffer setzt die Sonderbits.
Nur Eigentümer und root dürfen die Rechte ändern. Rekursives Ändern (-R) behandelt Dateien und Verzeichnisse gleich und erfordert deshalb Sorgfalt.
Eigentümer ändern mit chown
chown ändert Eigentümer und Gruppe, über die Schreibweise benutzer:gruppe auch beides gleichzeitig.
- Den Eigentümer darf nur
rootwechseln. - Die Gruppe darf der Eigentümer nur auf eine Gruppe ändern, in der er selbst Mitglied ist.
- Das Ändern des Eigentümers kann SetUID- und SetGID-Bits entfernen.
- Zusammen mit
chmodbestimmtchown, wer eine Datei verwalten und wer sie nutzen darf.
Zur Gruppenänderung allein gibt es außerdem chgrp.
ACLs: Wenn eine Dateigruppe nicht ausreicht
Die klassischen Dateirechte unterscheiden Eigentümer, eine Dateigruppe und alle übrigen Benutzer. ACLs (Access Control Lists) erweitern dieses Modell: Sie ermöglichen zusätzliche Zugriffsrechte für einzelne Benutzer und weitere Gruppen, ohne den Eigentümer oder die Dateigruppe zu ändern.
Ein Beispiel: Das Projektteam darf einen Bericht bearbeiten. Eine externe Prüfergruppe soll ihn dagegen nur lesen, während eine einzelne Mitarbeiterin zusätzlich Schreibzugriff benötigt. Mit ACLs lassen sich diese unterschiedlichen Berechtigungen direkt an der Datei festlegen – ohne sie für alle freizugeben oder die Mitarbeiterin in die gesamte Projektgruppe aufzunehmen.
Eine ACL-Maske begrenzt dabei die maximal wirksamen Rechte der Dateigruppe und der zusätzlichen Benutzer- und Gruppeneinträge. Verzeichnisse können außerdem eine Default-ACL besitzen, die als Berechtigungsvorlage für neu angelegte Dateien und Unterverzeichnisse dient.
ACLs ergänzen somit die klassischen Rechte, wenn eine einzige Dateigruppe nicht ausreicht. Für einfache gemeinsame Zugriffe bleibt das gewöhnliche Gruppenmodell meist übersichtlicher.
Standardberechtigungen mit umask
Neue Dateien starten mit 666 und neue Verzeichnisse mit 777. Die umask entfernt davon die gesetzten Bits. Bei 022 entstehen so Dateien mit 644 und Verzeichnisse mit 755. Dateien erhalten nie automatisch Ausführungsrechte.
Die umask gehört zum Prozess und wird an Kindprozesse vererbt. Sie gilt für neu erstellte Objekte und verändert bestehende nicht. Häufige Werte sind 022 (Gruppe und Andere lesen), 002 (Gruppe schreibt) und 077 (nur der Eigentümer).
Die folgenden Abschnitte ergänzen den Beitrag um die wichtigsten Zusammenhänge zwischen Benutzeridentität, Gruppen, Dateirechten und zusätzlichen Schutzmechanismen – ohne daraus ein vollständiges Sicherheitshandbuch zu machen.
Dateiattribute: Zusätzliche Eigenschaften neben den Zugriffsrechten
Die klassischen Dateirechte legen fest, wer eine Datei lesen, verändern oder ausführen darf. Dateiattribute ergänzen dieses Modell um besondere Eigenschaften, die bestimmte Vorgänge grundsätzlich einschränken können. Welche Attribute unterstützt werden, hängt vom Dateisystem ab.
Ein Beispiel ist das Attribut „unveränderlich“. Ist es gesetzt, lässt sich die Datei weder überschreiben noch löschen oder umbenennen. Selbst ein Benutzer mit Schreibrecht kann sie dann nicht verändern: Die Schreibberechtigung allein genügt nicht, solange das Attribut die Änderung verhindert.
Der Unterschied lautet also: Dateirechte bestimmen, welche Benutzer etwas tun dürfen; Dateiattribute können zusätzlich festlegen, dass bestimmte Änderungen überhaupt nicht zulässig sind.
Das kann beispielsweise wichtige Konfigurationsdateien vor versehentlichen Änderungen schützen. Ein absoluter Schutz vor Administratoren ist es jedoch nicht: Ein ausreichend privilegierter Prozess kann das Attribut wieder entfernen. Dateiattribute ergänzen die Rechteverwaltung, ersetzen sie aber nicht.
SELinux-Kontexte: Eine zusätzliche Zugriffsprüfung
Die klassischen Dateirechte bestimmen den Zugriff anhand von Benutzeridentität, Gruppen und Berechtigungen. SELinux ergänzt diese Prüfung um eine Sicherheitsrichtlinie: Ein Prozess darf nur auf solche Ressourcen zugreifen, die ihm diese Richtlinie erlaubt – auch wenn die gewöhnlichen Dateirechte bereits ausreichen würden.
Dafür besitzen Prozesse und Dateien sogenannte Sicherheitskontexte. Sie kennzeichnen deren sicherheitsrelevante Einordnung. Besonders wichtig ist häufig der enthaltene Typ: Die Richtlinie legt beispielsweise fest, auf welche Dateitypen ein bestimmter Dienst zugreifen darf.
So kann ein Webserver öffentliche Webseiten lesen dürfen, während ihm der Zugriff auf anders eingeordnete vertrauliche Dateien verwehrt bleibt – selbst wenn seine Benutzerkennung dort grundsätzlich Leserecht hätte.
Im Enforcing-Modus setzt SELinux diese Regeln durch und blockiert unzulässige Zugriffe. Im Permissive-Modus werden entsprechende Verstöße protokolliert, aber nicht durch SELinux verhindert.
Eine Zugriffsverweigerung bedeutet deshalb nicht automatisch, dass die klassischen Dateirechte falsch gesetzt sind. Auch ein unpassender Sicherheitskontext oder eine Einschränkung der Richtlinie kann die Ursache sein. SELinux bildet damit eine zusätzliche Schutzschicht, die insbesondere die Handlungsmöglichkeiten von Diensten begrenzt.
„Permission denied“: Die gesamte Zugriffskette betrachten
Die Meldung „Permission denied“ bedeutet, dass ein angeforderter Zugriff verweigert wurde. Sie sagt jedoch noch nicht, welche Berechtigungsprüfung dafür verantwortlich ist. Deshalb ist es sinnvoll, die Zugriffskette zu verstehen, statt pauschal mehr Rechte zu vergeben.
Dabei sind mehrere Ebenen zu unterscheiden:
- Prozessidentität: Entscheidend ist, unter welcher Benutzer- und Gruppenidentität der zugreifende Prozess tatsächlich läuft. Ein Dienst verwendet nicht automatisch die Rechte des angemeldeten Administrators. Bei Containern kann zusätzlich die Abbildung der Benutzer- und Gruppenkennungen eine Rolle spielen.
- Pfadzugriff: Eine Datei ist nur erreichbar, wenn der Prozess alle übergeordneten Verzeichnisse durchqueren darf. Passende Rechte an der Datei selbst reichen deshalb nicht immer aus.
- Gewünschte Aktion: Lesen, Verändern, Ausführen, Anlegen und Löschen benötigen unterschiedliche Berechtigungen. Beim Löschen ist beispielsweise vor allem das übergeordnete Verzeichnis entscheidend, nicht das Schreibrecht an der Datei.
- Zusätzliche Regeln: ACLs können die Rechte einzelner Benutzer und Gruppen genauer bestimmen. Dateiattribute können Änderungen trotz vorhandener Schreibberechtigung verhindern. SELinux kann einen Zugriff zusätzlich aufgrund seiner Sicherheitsrichtlinie verweigern.
Nicht jede gescheiterte Dateioperation ist allerdings ein Rechteproblem im engeren Sinn. Auch ein schreibgeschützt eingebundenes Dateisystem oder zusätzliche Beschränkungen eines Dienstes können die Ursache sein.
Der Grundgedanke lautet: Ein Zugriff gelingt nur, wenn alle dafür maßgeblichen Bedingungen erfüllt sind. Eine großzügigere Dateiberechtigung hilft nicht, wenn die eigentliche Ursache an einer anderen Stelle liegt – sie kann stattdessen unnötige Zugriffsrechte schaffen.
Kleines Sicherheitsaudit: Auffällige Berechtigungen einordnen
Ein Sicherheitsaudit prüft, ob vorhandene Berechtigungen zum vorgesehenen Zweck einer Datei oder eines Verzeichnisses passen. Besondere Aufmerksamkeit verdienen dabei drei Kategorien:
- Dateien mit SetUID: Ausführbare Programme können dadurch mit den Rechten ihres Eigentümers statt nur mit denen des aufrufenden Benutzers arbeiten. Gehören sie
root, ist besonders wichtig, dass diese erhöhten Rechte tatsächlich benötigt werden. - Für alle beschreibbare Dateien und Verzeichnisse: Sie erlauben grundsätzlich auch Benutzern außerhalb der vorgesehenen Eigentümer- und Dateigruppe Änderungen. Deshalb sollte klar sein, warum dieser weitreichende Zugriff erforderlich ist.
- Für alle beschreibbare Verzeichnisse ohne Sticky-Bit: Hier können Benutzer unter Umständen auch fremde Verzeichniseinträge löschen oder umbenennen. Das Sticky-Bit schränkt diese Möglichkeit ein und ist deshalb bei gemeinsam genutzten temporären Verzeichnissen besonders wichtig.
Ein Fund ist jedoch noch kein Sicherheitsfehler. Manche Systemprogramme benötigen SetUID, und bestimmte Austausch- oder temporäre Verzeichnisse sind absichtlich für alle beschreibbar. Entscheidend ist, ob die Einstellung notwendig, nachvollziehbar und angemessen ist.
Auch der Umfang der Prüfung zählt: Eine Untersuchung nur eines Dateisystems erfasst nicht automatisch separat eingebundene Bereiche. Die Betrachtung klassischer Rechtebits allein berücksichtigt außerdem keine zusätzlichen Freigaben durch ACLs.
Ein solches Audit liefert daher zunächst eine Prüfliste, keine automatische Reparaturliste. Ziel ist, unnötige Berechtigungen zu erkennen und gezielt zu begrenzen – nicht, besondere Rechte pauschal zu entfernen.
Fazit: Berechtigungen als Zusammenspiel verstehen
Linux-Dateiberechtigungen bestehen nicht nur aus den sichtbaren rwx-Bits. Entscheidend ist das Zusammenspiel aus Prozessidentität, Eigentümer, Gruppe, gewünschter Aktion und der Erreichbarkeit des gesamten Pfads. Dabei haben dieselben Rechte bei Dateien und Verzeichnissen unterschiedliche Aufgaben.
Auf diesem Grundmodell bauen die weiteren Mechanismen auf: Sonderbits beeinflussen die Ausführungsidentität, die Gruppenvererbung oder das Löschen in gemeinsam genutzten Verzeichnissen. Die umask begrenzt die üblichen Rechte neu angelegter Objekte. ACLs ermöglichen gezieltere Freigaben, während Dateiattribute und SELinux zusätzliche Einschränkungen durchsetzen können.
Wer diese Zusammenhänge versteht, kann Zugriffsprobleme systematisch untersuchen, statt Rechte pauschal zu erweitern. Auch auffällige Berechtigungen sind immer im Zusammenhang mit ihrem Zweck zu bewerten: Nicht jede besondere Freigabe ist ein Fehler, und nicht jede Zugriffsverweigerung lässt sich durch großzügigere Dateirechte beheben.
Das Ziel ist eine nachvollziehbare Rechtevergabe: Benutzer und Dienste erhalten die Zugriffe, die sie für ihre Aufgaben benötigen – und möglichst keine darüber hinaus.
Alt...
Berechtigungen und Eigentümerschaft von Dateien: Das große Bild
IKEA TRÅDFRI in Home Assistant: erst eine Lampe testen
Ein vorhandenes TRÅDFRI Gateway lässt sich in Home Assistant einbinden, ohne gleich alle Lampen neu zu koppeln. Wer stattdessen ZHA ausprobieren möchte, kann mit einer einzelnen Lampe beginnen und den Rückweg vorab planen.
#Home_Assistant #Zigbee #ZHA #IKEA_TRÅDFRI #Smart_Home #Linux

RT @LinuxNews_de: Linux 7.3 bricht Rekorde – auch dank KI linuxnews.de/linux-7-3-bric… #kernel #ki #ai #llm #linux #linuxnews t.co/cIX8FT3Sjy
mehr auf Arint.info
#Innovation #KI #Linux #Linux73 #Rekorde #Technologie #arint_info
Muss ich jetzt traurig sein, dass ich ohne #microsoft arbeiten kann?
(Kurz überlegt - natürlich nicht, liebe mein #gentoo #linux zu sehr 😅 )
#Linux #Bash
API beim "Arbeitsamt" gefunden. Das Bashskript macht aus den Zahlen eine kleine Statistik und funktioniert natürlich für alle deutschen Städte. Nicht nur für #Worms
=== Arbeitslose in Worms ===
Aktuell: Oktober 2026: 4.090 (4090)
Vormonat: September 2026: 4.180 (4180)
Vorjahr: Oktober 2025: 4.120 (4120)
Veränderung zum Vormonat: -90 (-2.2%)
Veränderung zum Vorjahr: -30 (-0.7%)
https://gist.github.com/dewomser/acd5c140aa45db3415e70f7a078577ee

Mittwoch - durchgeschlafen, und damit fängt der Tag doch gar nicht mal so schlecht an. Frühstück, Kaffee, Kinder - der Alltagstrott geht weiter. Wenn es mal so bliebe... Der Versuch, drei ältere Laptops mit einem passenden #Linux zu versehen, gestaltet sich recht schwierig. Irgendwie wollen die Rechenknechte nicht, wie ich will. Beim dritten Klappmax funktioniert dann alles wie geplant, und ich hätte eigentlich allen Grund, mich darüber zu freuen. Wenn da nicht der gefürchtete PEBCAK* gewesen wäre: Ich weiß nicht, wie ich es geschafft habe, aber beim Erstellen eines startfähigen USB-Sticks zerschieße ich mir nachhaltig mein Backup-Laufwerk. Rund 5TB Daten sind futsch. Da es eine Sicherung war, sind die wichtigsten Daten noch da, aber mehr als ein halbes Jahr Foto-Arbeit sind ebenso weg wie rund 3 oder 4TB Musikalben, die ich mir zu mp3-Zeiten noch zusammengesammelt habe. Schade drum, sogar sehr schade. Aber kein Weltuntergang. Fotografiere ich eben weiter und höre meine Alben im Stream und auf dem Drehteller. Immerhin habe ich jetzt einen funktionierenden Ausweich-Rechner, wenn die beste Ehefrau von allen ihren E-Shop betreut. Und die anderen beiden - mal sehen, ob ich es irgendwann schaffe, zumindest persönliche Daten zu retten. Dann kann ich die beiden Schenkelwärmer an jemanden abgeben, der damit noch was anfangen kann. Denn technisch sind die noch völlig in Ordnung.
#amEndedesTages wartet ein neuer Roman auf mich. Ich bin schon sehr gespannt. Dazu ein gemütlicher Tee und ein kuscheliges Sofa. Das hab ich mir heute verdient!
Morgen - da gibt es noch keine großen Pläne, außer etwas Büroarbeit. Und dann schauen wir mal, was der Tag so bringt.
.
*PEBCAK - Problem Exists Between Chair And Keyboard, landläufig auch ID10T genannt.
#Linux #Mint 27 steht vor der Tür – und ein Thema wird dabei besonders spannend: *Wayland!*
Was ist #Wayland eigentlich? Warum soll es das bisherige X11-System ablösen? Und was bedeutet diese Veränderung für uns #Linux_Mint_Nutzer?
In diesem Video schauen wir uns Wayland genauer an und vergleichen es mit dem bisherigen X11 (Xorg). Ich erkläre die Unterschiede verständlich und zeige, welche Rolle Wayland für die Zukunft von Linux Mint 27 spielen könnte.

🚛 Neuer Beitrag auf ChristiansBlog.eu
KI & Transparenz
Wie künstliche Intelligenz auf ChristiansBlog eingesetzt wird – von Themenbesprechungen unterwegs über Recherche und OSINT bis hin zu skill-gesteuerten KI-Agenten, Übersetzungen und Bildgenerierung.
hatniX spielt „World of Warcraft Forever“ Schätze, Schnaps und Blumen
Webseite: https://worldofwarcraft.blizzard.com/de-de/forever
Ich nutze ein Addon (aka. Mod) für WoW Forever namens „Spoken”, das Questtexte und Weiteres vertont. Zum Installieren und Updaten des Addons nutze ich den Addon-Manager „WowUp”, das auch nativ für Linux vorliegt.
WowUp Addon-Manager: https://wowup.io
Spoken Addon: https://www.curseforge.com/wow/addons/spoken
---
Meine Webseite: https://hatnix.net
Diese täglichen Updates nerven jetzt doch irgenwie. Ist das nur bei mir so, oder habt ihr auch diese tägliche #Linux-Routine?

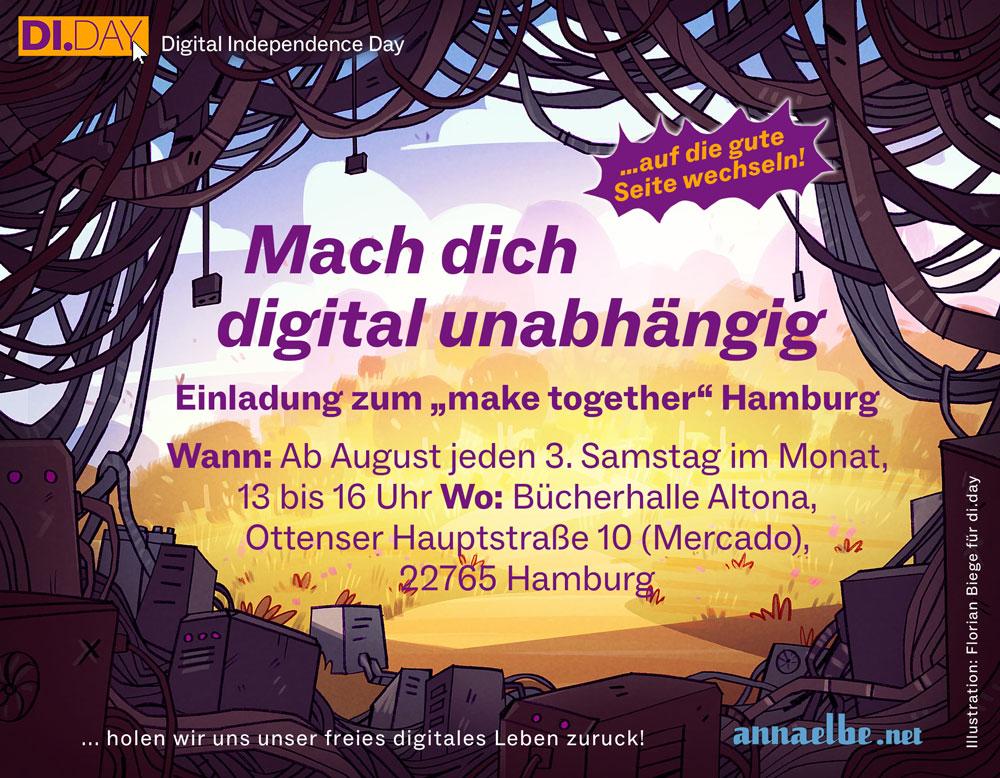
In einer Woche (am Samstag, 21.11.) ist es wieder soweit!
Auf die Gute Seite wechseln - in kleinen Schritten.
Um 13 Uhr geht's los - bis 16:00. In der #Bücherhalle #Altona treffen wir uns, um gemeinsam zu sehen, was wir ändern können.
Weg von #BigTech hin zu #Demokratie - freundlichen Möglichkeiten.
Kein Dogma - Wenn viele kleines tun ist es gesamt gesehen ganz schön groß!
#maketogether #diday #dut #gemeinsam #fediverse #linux #metager #suchmaschinen
Alt...
Einladung zum DiDay in der Bücherhalle Altona - jeden 3. Samstag im Monat.
Bild von: Florian Biege für di.day
hatniX spielt „World of Warcraft“ Schlotternächte
Webseite: https://worldofwarcraft.blizzard.com/de-de/worldsoul
Infos zum Event: https://worldofwarcraft.blizzard.com/de-de/news/24310656
Eigentlich war ein weiteres Video aus der WoW Forever Beta geplant, aber leider wurde die Beta gestern bereits beendet.
---
Meine Webseite: https://hatnix.net
Bottles 67.6 erleichtert die Verwaltung von Windows-Anwendungen unter Linux
https://fosstopia.de/bottles-67-6/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Windows #Bottles #OpenSource
Weiß jemand, ob das Abo Portal der Deutschen Bahn (mal wieder) Linux Benutzer aussperrt? Obwohl ich bereits zu der Preiserhöhung zugestimmt habe, bekomme per Mail nochmal die Aufforderung das zu tun. Wenn ich am Linux PC das Abo Portal im Browser aufrufe, kriege ich nur eine Fehlermeldung ("The requested URL was rejected.") - aus der App passiert das gleich - aber die ruft ja auch nur den Browser auf.

Linux-Kernel: Öffentlicher Exploit für Bonding-Lücke CVE-2026-31419
Sicherheitsforscher haben technische Details und funktionierenden Exploit-Code für eine Schwachstelle im Linux-Kernel veröffentlicht. Die Lücke CVE-2026-31419 steckt im Bonding-Treiber und erlaubt lokalen Angreifern, ihre Rechte bis auf Root auszuweiten. Administratoren sollten die aktuellen Kernel-Updates einspielen.

Die Abhängigkeiten, die wir uns selbst auferlegen
Puh, das ist wirklich starker Tobak, der da beim SelfHTML-Wiki dank PHP2Shell passiert ist und das alles nur, weil wir uns beim Einsatz von Software einfach keine Platte mehr machen, was der Einsatz uns am Ende wirklich abverlangt.
#blogpost #blog #Dependencies #PHP2Shell #MediaWiki #SelfHTML #Dawarich #NodeJS #Linux #Debian

Parallel zum #repaircafe findet auch wieder unser #Linux - Cafe statt!
Sa, 21. Novemver., von 13:30 - 17:30 laden wir zur Info- und Installationsrunde ein!
Ort: Werkräume der Ludwig-Heyd-Schule.
Idealerweise habt ihr von eurem PC oder Laptop eine Sicherungskopie erstellt - falls ihr dabei Hilfe braucht können wir euch vor Ort auch unterstützen.
Nicht vergessen: Zubehör! (Netzteil etc)
Um 15:00 gibt es zusätzlich erneut eine kurze Präsentation für Interessierte, die im Thema noch neu sind.

Alt...
Ein Pinguin (Tux) und ein Schaf (Stadtmaskottchen) arbeiten zusammen an einem Laptop. Darunter der Slogan "open source statt Elektroschrott" und das Veranstaltungsdatum 19. Sept.
Ist SSH-Passwort-Login bei dir aus? In der sshd_config gilt pro Keyword der erste Wert, nicht der letzte (man sshd_config). Ein Include weiter oben mit yes schlägt deine Zeile.
Prüfen: sshd -T | grep -i passwordauthentication, soll no zeigen. Sonst frühere Stelle fixen, sshd -t, sshd neu starten.
SSHole (CVE-2026-123158) auf Alpine: erst updaten, sonst ist das der Workaround.
Video und Stimme: KI-generiert.
https://stackwatch.de/?utm_source=mastodon&utm_medium=social&utm_campaign=evergreen-sshd-erster-wert
#sshd #openssh #linux

Heinzel Pro ist online. Einen gratis Account zu erstellen dauert 30 Sekunden und den ersten Server einzubinden 2-3 Minuten. heinzel-pro.de
Heinzel Pro ist für SysAdmins das was Claude Code für Programmierer ist.
Red Hat Enterprise Linux 10.3 und 9.9: Sicherheit und KI-Betrieb im Fokus
https://www.all-about-security.de/red-hat-enterprise-linux-10-3-und-9-9-sicherheit-und-ki-betrieb-im-fokus/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #RedHat #KI #OpenSource

Opensource ist und war schon immer die Lösung. Der Weg in die Zukunft frei von Werbung ist Linux https://asahilinux.org/ #opensource #werbung #freiheit #linux
OpenAI zerlegt gerade den Linux-Kernel.
Ein neues KI-Modell fand 948 Lücken für volle Administratorrechte und lieferte direkt die Korrekturvorschläge mit. Für rund 1.279 Dollar API-Guthaben pro Treffer wird Open Source so deutlich sicherer, solange uns Kriminelle bei der Nutzung nicht zuvorkommen.
#Linux #OpenAI #ITSecurity #OpenSource
https://www.all-ai.de/news/news26top/openai-linux-ki-sicherheit-1
Texteditoren auf der Kommandozeile: Diese Funktionen solltest du beherrschen
Eine Konfiguration ändern, ein Skript korrigieren oder eine Datei über eine entfernte Terminalsitzung bearbeiten: Als Sysadmin oder Poweruser brauchst du einen sicheren Umgang mit einem Kommandozeilen-Texteditor. Dabei geht es nicht darum, möglichst viele Tastenkombinationen auswendig zu kennen. Entscheidend ist, Änderungen gezielt vorzunehmen, Fehler zu erkennen und die Kontrolle über das Ergebnis zu behalten. Funktionen wie Suchen und Ersetzen, Rückgängig machen, Zeilennummern und […] [SENSITIVE CONTENT]
Eine Konfiguration ändern, ein Skript korrigieren oder eine Datei über eine entfernte Terminalsitzung bearbeiten: Als Sysadmin oder Poweruser brauchst du einen sicheren Umgang mit einem Kommandozeilen-Texteditor.
Dabei geht es nicht darum, möglichst viele Tastenkombinationen auswendig zu kennen. Entscheidend ist, Änderungen gezielt vorzunehmen, Fehler zu erkennen und die Kontrolle über das Ergebnis zu behalten. Funktionen wie Suchen und Ersetzen, Rückgängig machen, Zeilennummern und Einrückung gehören deshalb zu den wichtigsten Grundlagen. Schon ein zugänglicher Editor wie Nano stellt diese Möglichkeiten bereit.
Ob du Nano, Vim oder Emacs verwendest, ist dabei zweitrangig. Wichtig ist, die folgenden Aufgaben mit deinem bevorzugten Editor zuverlässig erledigen zu können.
Zusätzlich kann diese Übersicht von Nutzen sein, wenn du einen Editor tiefer begreifen willst, aber nicht in den 1001 Funktionen und der langen Dokumentation untergehen willst.
1. Dateien öffnen, speichern und sicher verlassen
Die erste Grundlage klingt selbstverständlich, ist aber entscheidend: Du solltest eine Datei öffnen, ihren Pfad erkennen, Änderungen speichern und den Editor wieder verlassen können.
Dazu gehört auch, zwischen diesen Aktionen zu unterscheiden:
- Die aktuelle Datei speichern.
- Den Inhalt unter einem anderen Namen speichern.
- Den Editor mit gespeicherten Änderungen verlassen.
- Ungespeicherte Änderungen bewusst verwerfen.
- Einen laufenden Dialog abbrechen, ohne versehentlich etwas zu bestätigen.
Editoren unterscheiden diese Vorgänge ausdrücklich. Beispielsweise bietet nano getrennte Funktionen für das Speichern des aktuellen Inhalts, „Speichern unter“ und das Beenden.
Den Unterschied zwischen Bearbeiten und Speichern verstehen
Du arbeitest im Editor zunächst an einer im Speicher gehaltenen Fassung, dem sogenannten Puffer oder Buffer. Diese Bearbeitung ist nicht automatisch mit einem erfolgreichen Schreiben in die Datei gleichzusetzen.
Gewöhne dir deshalb an, auf Statusmeldungen zu achten: Ein ausgelöster Speichervorgang und ein erfolgreich abgeschlossener Speichervorgang sind nicht dasselbe.
2. In Dateien gezielt navigieren
Wer sich nur mit den Pfeiltasten durch eine lange Datei bewegt, verliert schnell Zeit und Orientierung.
Du solltest deshalb wissen, wie du:
- Zum Anfang und Ende einer Datei springst.
- Zum Anfang und Ende einer Zeile wechselst.
- Seitenweise navigierst.
- Eine bestimmte Zeile direkt anspringst.
- Deine aktuelle Position erkennst.
Solche Navigationsfunktionen gehören zur grundlegenden Ausstattung von Terminaleditoren. Nano unterstützt beispielsweise direkte Positionssprünge und die Anzeige von Zeilennummern.
Warum Zeilennummern hilfreich sind
Wenn eine Fehlermeldung auf eine konkrete Zeile verweist, möchtest du diese direkt erreichen, statt sie abzuzählen. Zeilennummern helfen außerdem, Stellen bei einer gemeinsamen Fehlersuche eindeutig zu benennen.
Für den Alltag ist deshalb weniger wichtig, wie schnell du scrollen kannst, sondern wie zuverlässig du die relevante Stelle findest.
3. Text suchen und zwischen Treffern wechseln
Die Suchfunktion ist eines der wichtigsten Werkzeuge im Editor. Du solltest einen Begriff suchen und anschließend zum nächsten oder vorherigen Treffer wechseln können.
Zusätzlich solltest du erkennen, ob die Suche:
- Groß- und Kleinschreibung unterscheidet.
- Eine feste Zeichenfolge sucht.
- Ein Suchmuster als regulären Ausdruck interpretiert.
- Vorwärts oder rückwärts arbeitet.
Diese Unterschiede beeinflussen, welche Stellen gefunden werden. Nano bietet beispielsweise umschaltbare Suchrichtung, Groß-/Kleinschreibung und reguläre Ausdrücke.
Nicht jeder Treffer ist die richtige Stelle
Ein Einstellungsname kann mehrfach vorkommen: in einem Kommentar, einem Beispiel oder einem tatsächlich verwendeten Abschnitt.
Die Suche bringt dich zur passenden Zeichenfolge. Ob diese Stelle auch fachlich relevant ist, musst du anhand des Zusammenhangs entscheiden.
4. Suchen und Ersetzen kontrolliert einsetzen
Wenn derselbe Wert mehrfach geändert werden soll, ist Suchen und Ersetzen deutlich praktischer als das manuelle Bearbeiten jeder Stelle.
Du solltest dabei unterscheiden können zwischen:
- Einen einzelnen Treffer ersetzen.
- Treffer nacheinander prüfen und bestätigen.
- Alle Treffer auf einmal ersetzen.
- Den Ersetzungsvorgang abbrechen.
Nano erlaubt beispielsweise, einzelne Treffer zu bestätigen, zu überspringen oder alle verbleibenden Treffer zu ersetzen. Bereits ausgeführte Ersetzungen werden durch das bloße Abbrechen des Dialogs nicht automatisch zurückgenommen.
„Alle ersetzen“ ist eine Entscheidung, keine Abkürzung ohne Folgen
Ein kurzer Suchbegriff kann auch Teil längerer Namen, Kommentare oder anderer Werte sein. Prüfe deshalb zuerst einige Treffer und grenze die Suche möglichst passend ein.
Reguläre Ausdrücke sind hierfür eine nützliche Erweiterung. Für den Einstieg ist jedoch eine zuverlässig beherrschte Suche nach festen Zeichenfolgen wichtiger als komplizierte Muster.
5. Änderungen rückgängig machen und wiederherstellen
Fehler passieren: Eine Zeile wird zu viel gelöscht, ein Textblock an der falschen Stelle eingefügt oder eine Ersetzung betrifft mehr Stellen als erwartet.
Du solltest deshalb beide Richtungen beherrschen:
- Undo: Eine Bearbeitung rückgängig machen.
- Redo: Eine rückgängig gemachte Bearbeitung wiederherstellen.
Diese Funktionen gehören beispielsweise zum grundlegenden Bearbeitungsumfang von Nano.
Undo ist ein Werkzeug für die laufende Bearbeitung. Es sollte nicht dein einziges Konzept sein, um einen wichtigen Ausgangszustand wiederherstellen zu können.
6. Zeilen und Textblöcke bearbeiten
Für effizientes Arbeiten reicht es nicht, einzelne Zeichen zu löschen und neu einzugeben. Du solltest ganze Zeilen und zusammenhängende Bereiche bearbeiten können.
Wichtige Funktionen sind:
- Text markieren.
- Eine Zeile oder einen Bereich kopieren.
- Text ausschneiden und an anderer Stelle einfügen.
- Einen Bereich gezielt löschen.
- Zeilen durch Kopieren und Einfügen duplizieren.
Diese Möglichkeiten sind beispielsweise in Nano über Markierung, Kopierfunktion, Ausschneiden und Einfügen verfügbar.
Warum das im Alltag wichtig ist
Konfigurationen bestehen häufig aus zusammengehörigen Abschnitten. Wenn du einen solchen Abschnitt als Block bearbeiten kannst, musst du ihn nicht fehleranfällig Zeile für Zeile nachbauen.
Kontrolliere nach dem Einfügen trotzdem die Position und die umgebende Struktur. Ein korrekt kopierter Inhalt kann am falschen Ort weiterhin falsch sein.
7. Einrückung und unsichtbare Zeichen erkennen
Einrückung ist nicht nur eine Frage der Optik. Je nach Dateiformat oder Programmiersprache kann sie zur Bedeutung des Inhalts gehören.
Im Editor solltest du deshalb:
- Einzelne Zeilen und ganze Bereiche einrücken können.
- Einrückungen wieder entfernen können.
- Automatische Einrückung erkennen und bei Bedarf umstellen.
- Tabulatoren und Leerzeichen sichtbar machen können.
Nano bietet Funktionen zur automatischen Einrückung, zum Ein- und Ausrücken markierter Bereiche sowie zur Darstellung unsichtbarer Zeichen.
Gleich aussehender Text muss nicht gleich aufgebaut sein
Ein Tabulator kann auf dem Bildschirm ähnlich aussehen wie mehrere Leerzeichen. Die zugrunde liegenden Zeichen unterscheiden sich trotzdem.
Wenn Einrückungen merkwürdig wirken oder eine Datei nach dem Bearbeiten nicht mehr wie erwartet funktioniert, ist die Anzeige solcher Zeichen ein wichtiges Hilfsmittel.
8. Anzeigeumbruch und echte Zeilenumbrüche unterscheiden
Eine lange Zeile kann am Bildschirm über mehrere sichtbare Zeilen verteilt werden, ohne dass zusätzliche Zeilenumbrüche in der Datei stehen. Das ist ein weicher Anzeigeumbruch.
Ein harter Umbruch fügt dagegen tatsächlich einen Zeilenumbruch in den Text ein. Nano unterscheidet diese beiden Funktionen ausdrücklich.
Du solltest wissen, welche Darstellung dein Editor verwendet und ob eine Formatierungsfunktion den Dateiinhalt verändert.
Das ist besonders wichtig, wenn lange Werte, Befehlszeilen oder strukturierte Inhalte nicht versehentlich auf mehrere tatsächliche Zeilen verteilt werden sollen.
9. Syntaxhervorhebung als Orientierung nutzen
Syntaxhervorhebung macht Bestandteile einer Datei farblich unterscheidbar. Sie kann beispielsweise Kommentare, Zeichenfolgen oder Schlüsselwörter hervorheben. nano gehört zu den Editoren, die solche sprachabhängigen Darstellungen unterstützen.
Das erleichtert die Orientierung und kann auffällige Stellen sichtbar machen.
Farben sind jedoch keine vollständige Prüfung: Ein Text kann unauffällig dargestellt werden und trotzdem fachlich oder syntaktisch falsch sein. Der Editor unterstützt dich beim Lesen; er ersetzt nicht die Prüfung durch das zuständige Programm.
10. Mehrere Dateien bearbeiten und zwischen ihnen wechseln
In der Praxis hängt eine Änderung oft mit mehreren Dateien zusammen. Du liest beispielsweise einen Wert in einer Datei nach und passt eine andere daran an.
Dafür ist es hilfreich, mehrere Dateien geöffnet halten und zwischen ihren Puffern wechseln zu können. Nano unterstützt mehrere Puffer und entsprechende Wechsel zwischen ihnen.
Dabei solltest du immer erkennen:
- Welche Datei gerade aktiv ist.
- Welche Puffer ungespeicherte Änderungen enthalten.
- In welche Datei ein eingefügter Text tatsächlich geschrieben wird.
Geteilte Ansichten sind eine zusätzliche Komfortfunktion mancher Editoren. Für den Einstieg reicht es, mehrere geöffnete Dateien sicher auseinanderhalten zu können.
11. Den Nur-Lese-Modus und Sicherungsfunktionen kennen
Manchmal möchtest du eine Datei nur untersuchen, nicht bearbeiten. Ein Nur-Lese- beziehungsweise Ansichtsmodus reduziert dann das Risiko unbeabsichtigter Änderungen.
Nano besitzt beispielsweise einen solchen Modus. Seine Dokumentation weist aber ausdrücklich darauf hin, dass dieser keine korrekt gesetzten Dateiberechtigungen ersetzt.
Auch Sicherungsfunktionen des Editors sind hilfreich: Sie können eine vorherige Dateifassung aufbewahren. Welche Sicherungen entstehen und wann sie geschrieben werden, hängt von der Konfiguration ab. Nano bietet entsprechende Backupfunktionen.
Wichtig ist, diese Funktionen bewusst zu kennen, statt sich darauf zu verlassen, dass der Editor schon automatisch alles absichert.
12. Hilfe und Statusanzeigen nutzen
Du musst nicht jede Funktion auswendig kennen. Du solltest aber wissen, wie du die integrierte Hilfe öffnest und die angezeigten Tastenkombinationen liest.
Ebenso wichtig sind Statusmeldungen:
- Ist die Datei verändert?
- Wurde erfolgreich gespeichert?
- Ist ein Suchlauf beendet?
- Wartet der Editor noch auf eine Eingabe?
- Bist du in einem anderen Bearbeitungsmodus?
Nano zeigt beispielsweise wichtige Tastenkombinationen in Hilfszeilen an und besitzt eine integrierte Bedienhilfe. Die konkrete Tastenbelegung kann von Version und Konfiguration abhängen.
Ein sicherer Anwender erkennt nicht nur, welche Taste er drücken möchte, sondern auch, in welchem Zustand sich der Editor gerade befindet.
Was solltest du zuerst lernen?
Nicht alle Funktionen haben dieselbe Priorität. Ein sinnvoller Lernweg ist:
Priorität
Fähigkeiten
Unverzichtbare Grundlage
Öffnen, speichern, ohne Speichern verlassen, Dialoge abbrechen
Sicher im Alltag
Navigation, Suche, Undo/Redo, Zeilen und Bereiche bearbeiten
Effizient arbeiten
Kontrolliertes Ersetzen, Einrückung, mehrere Dateien, Anzeigeoptionen
Weiterführend
Reguläre Ausdrücke, Makros und automatisierte Bearbeitungsabläufe
Übe zunächst mit unwichtigen Beispieldateien. Das Ziel ist, grundlegende Handgriffe auch dann zuverlässig ausführen zu können, wenn du unter Zeitdruck arbeitest.
Fazit: Sicherheit vor Tastaturakrobatik
Als Sysadmin oder Poweruser musst du keinen Editor bis in jedes Detail beherrschen. Du brauchst aber Bearbeitungssicherheit: die richtige Stelle finden, gezielt ändern, Fehler zurücknehmen und das Ergebnis bewusst speichern.
Geschwindigkeit entsteht anschließend durch Routine. Ein überschaubarer Satz sicher beherrschter Funktionen ist im Alltag wertvoller als viele fortgeschrittene Möglichkeiten, deren Wirkung du noch nicht zuverlässig einschätzen kannst.
Alt...
Texteditoren auf der Kommandozeile: Diese Funktionen solltest du beherrschen

Hallo #fedihelp
Gibt es eine spezifisch barrierefreie #Linux Distro oder #oss Komponenten, die rein auf Sprachbedienung ausgelegt sind?
Ja, ich hab gesucht, aber nichts brauchbares gefunden 😅
Hintergrund: schwer an #MS erkrankte Person, Motorik extrem eingeschränkt.
Anwendungsfälle:
- Dokumente bearbeiten (vor allem Briefe etc)
- Internet (Banking, News, ..)
- Medienkonsum (bspw Mediathek, Netflix & Co)
- Minispiele (Solitär und Co)
Habt ihr nen Tipp?
Liebe Grüße!
Guten Morgen und einen schönen Freitag!
Gestern wurde „Euro Truck Simulator 2 - Coaches“ veröffentlicht, das Fernbus DLC für ETS2. Also machen wir direkt einen Ausflug mit dem Reisebus.
Viel Vergnügen: https://tube.tchncs.de/w/bZXCURVEFAVw41WmjiUJuX
oder hier: https://hatnix.net/vod/2026-11-13.html
#hatclan #Linux #Gaming #Video #LetsPlay #ETS2Coaches

Lage 10.11.
Heute keine neue Critical für DACH-Stacks.
Offen: Linux-Kernel CVE-2026-98432, Ubuntu 26.04, 24.04, 22.04 weiter ohne gefixtes Paket (Stand 07.11.). Node.js Security-Release morgen, 11.11. (Stufe HIGH, CVE-IDs folgen), Node 20 und 18 laut Node.js ohne Fix.
Heute im Reel: apt-mark showhold und Patchday.
Prüfen: apt-mark showhold
Mehr: stackwatch.de/lage?utm_source=mastodon&utm_medium=social
#Linux #SysAdmin
Linux Mint 27 - Nemo mit Preview-Funktion
Quick-Preview (Leertaste) für Dokumente ist ja jetzt schon in Nemo drin. Mit der neuen Mint-Version gibt es für Bilder, Videos und Audio-Dateien ein gesondertes Vorschau-Fenster (F7 oder Button):


Ich arbeite an einem privaten Projekt, das hohe Vertraulichkeit verlangt.
Rool ist ein privater KI-Arbeitsplatz, bei dem jeder User eine eigene Linux-Virtual-Machine in der Cloud in Finnland besitzt. Im Inneren dieser isolierten VM läuft der KI-Agent.
Rool ist sehr sicher – kein Google, kein OpenAI, kein Meta sieht meine Entwürfe. Darüber hat der Gründer, Casper Wilstrup, geschrieben – Who has a copy of your secrets?
https://lnkd.in/d2GhYKVb
https://rool.dev/
#KI #Datenschutz #Linux #Rool
Alt...
Man sieht das Logo von Rool, die Webadresse und einen Werbetext.
https://rool.dev/
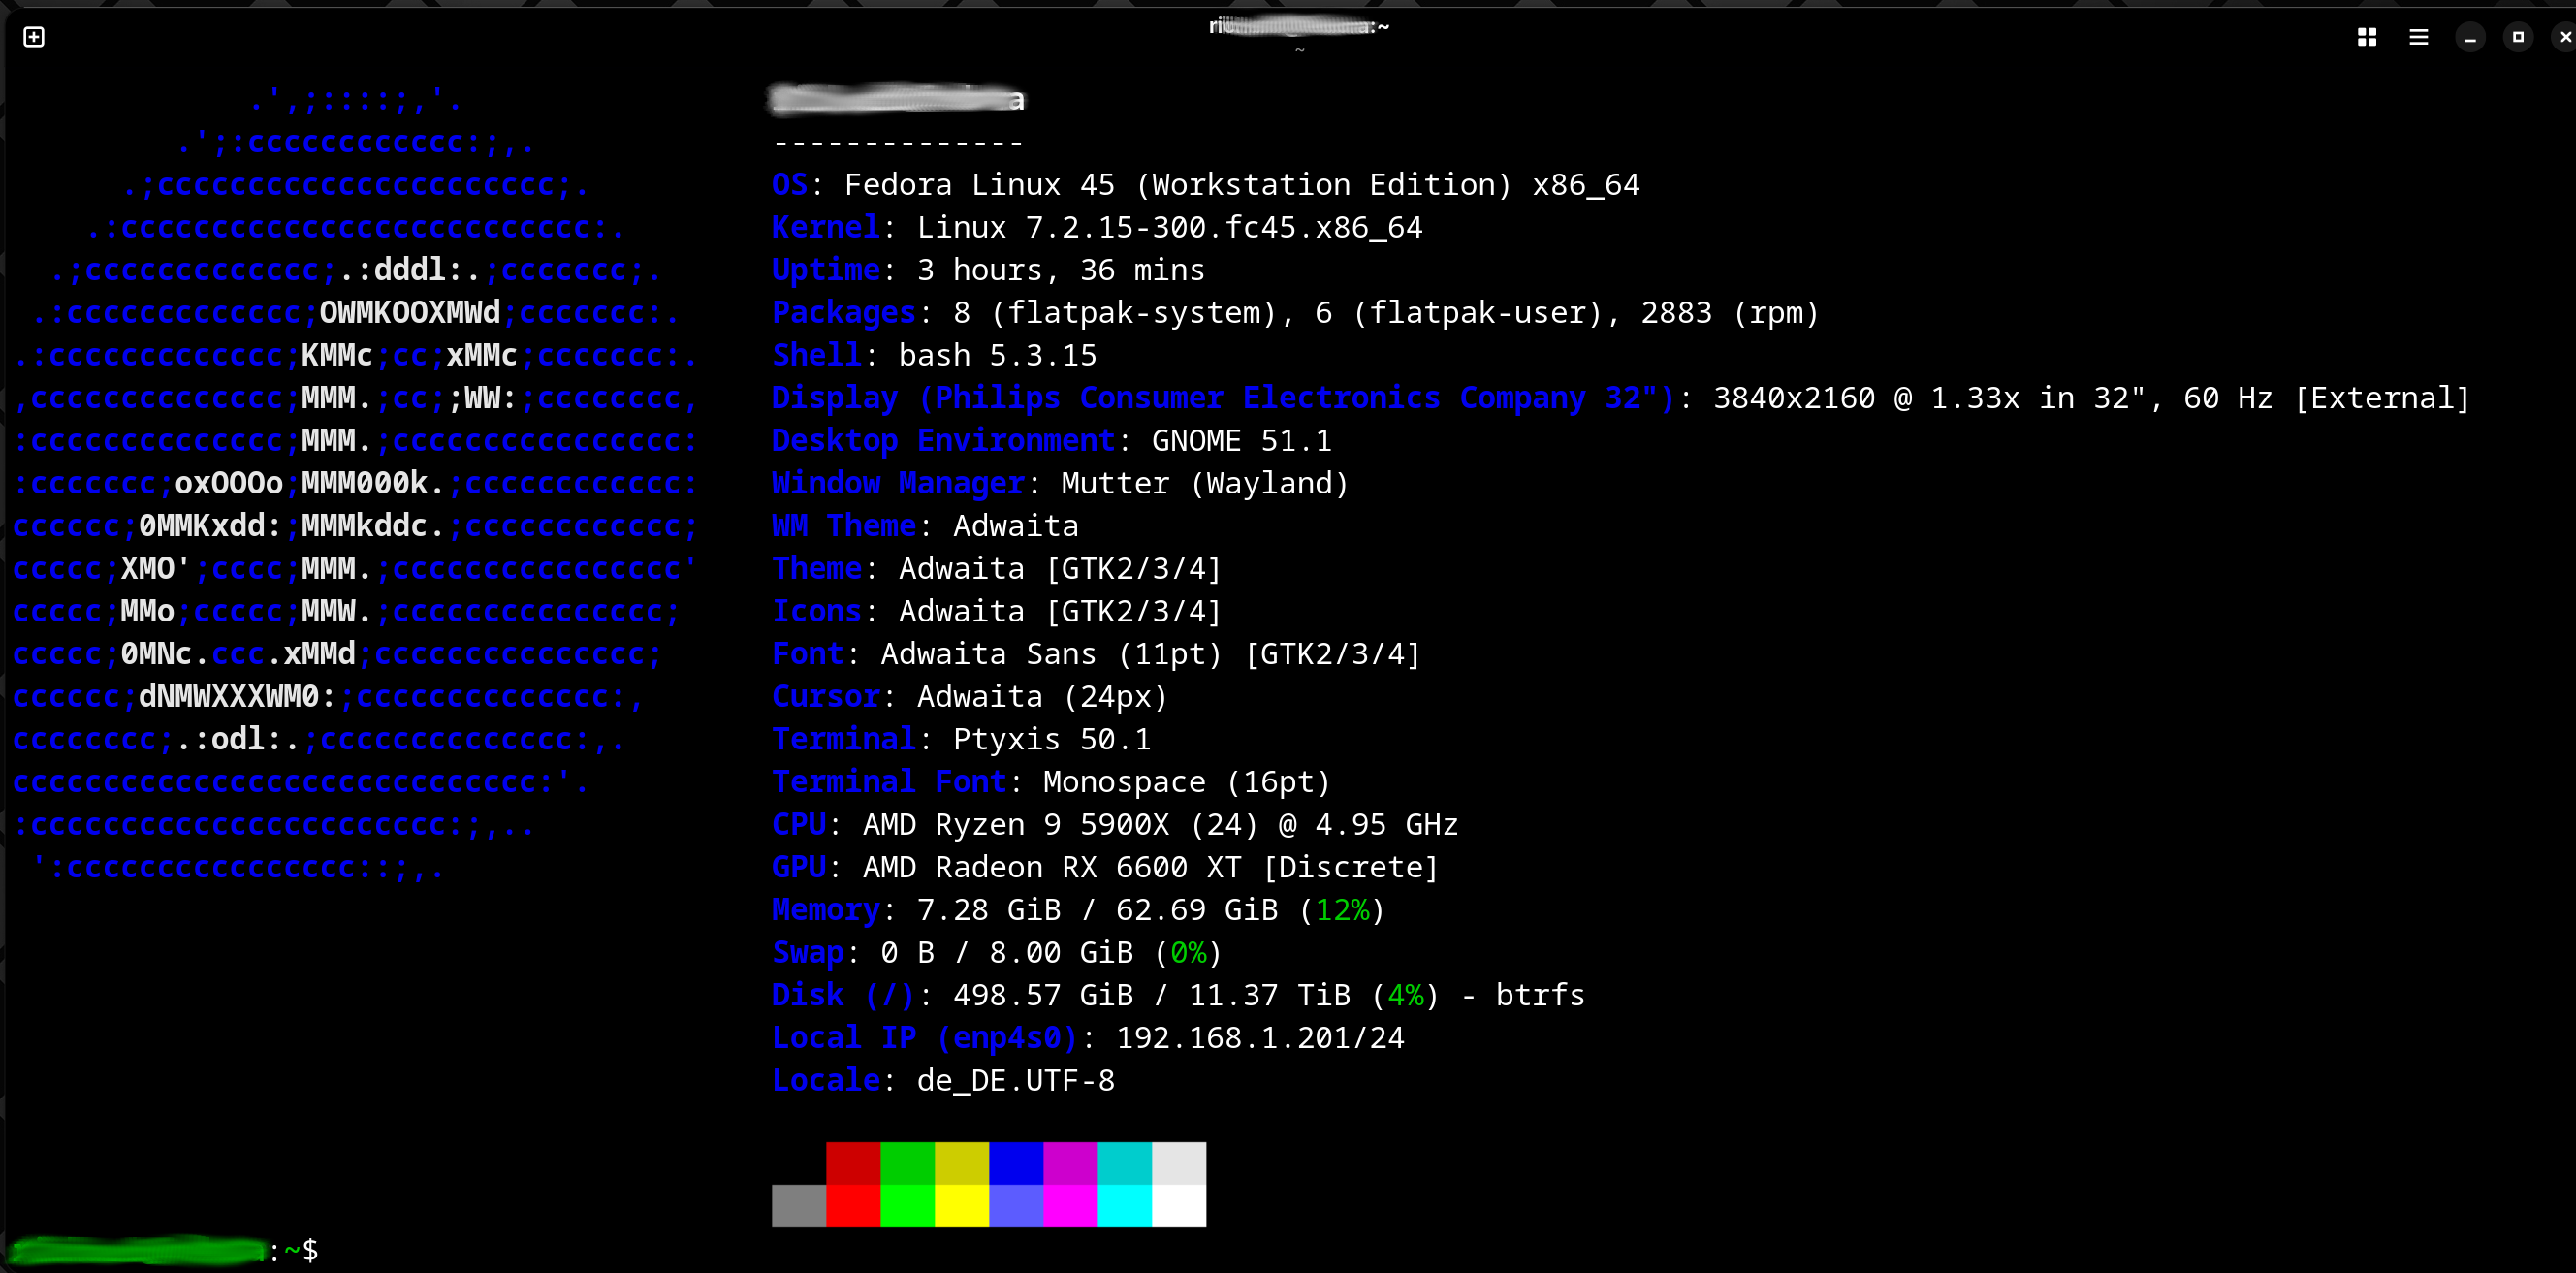
Fedora 45 ist drauf 💪 Läuft super stabil und mit GNOME 51.1 sogar noch besser!
#Fastfetch #GNOME5 #Fedora #fedora45 #Opensource #linux #Shell #Console #Konsole
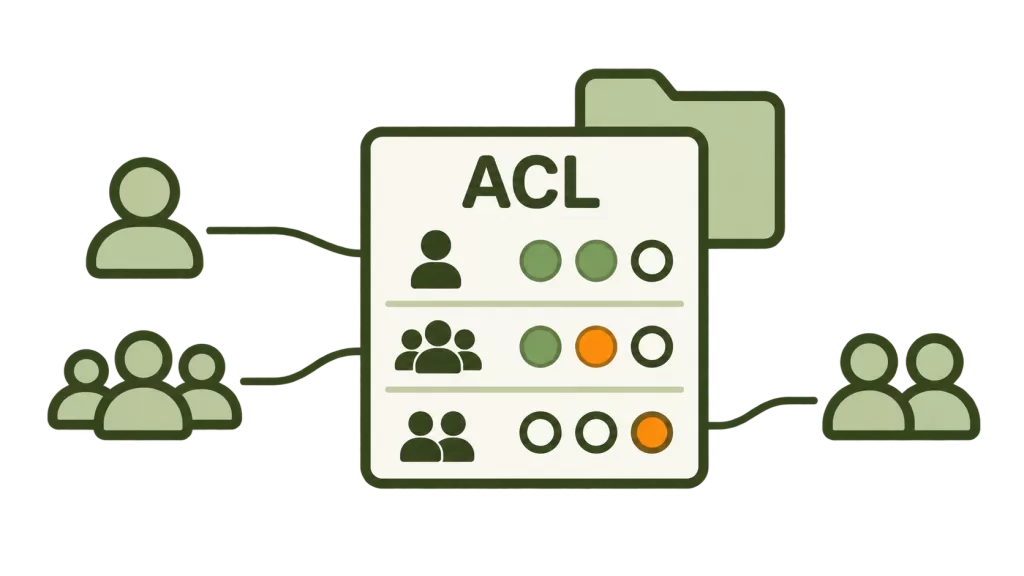
ACLs unter Linux: Wenn eine Dateigruppe nicht ausreicht
Die klassischen Linux-Dateirechte unterscheiden drei Rollen: den Eigentümer, die Dateigruppe und alle übrigen Benutzer. Für viele Aufgaben genügt dieses Modell. Schwieriger wird es, wenn mehrere Personen oder Gruppen unterschiedliche Zugriffe auf dieselbe Datei benötigen. ACLs – Access Control Lists – erweitern die klassischen Rechte um Einträge für einzelne Benutzer und zusätzliche Gruppen. Dadurch lässt sich genauer festlegen, wer eine Datei oder ein Verzeichnis nutzen darf, […] [SENSITIVE CONTENT]
Die klassischen Linux-Dateirechte unterscheiden drei Rollen: den Eigentümer, die Dateigruppe und alle übrigen Benutzer. Für viele Aufgaben genügt dieses Modell. Schwieriger wird es, wenn mehrere Personen oder Gruppen unterschiedliche Zugriffe auf dieselbe Datei benötigen.
ACLs – Access Control Lists – erweitern die klassischen Rechte um Einträge für einzelne Benutzer und zusätzliche Gruppen. Dadurch lässt sich genauer festlegen, wer eine Datei oder ein Verzeichnis nutzen darf, ohne dessen Eigentümer oder Dateigruppe zu ändern.
Der entscheidende Gedanke: ACLs ersetzen das bekannte Berechtigungsmodell nicht. Sie machen es dort feiner, wo eine einzige Dateigruppe die gewünschte Rechteverteilung nicht mehr ausdrücken kann.
Ausgangspunkt: Die Grenzen der klassischen Rechte
Stell dir einen Bericht mit folgender Rechteverteilung vor:
Rolle
Berechtigung
Eigentümer Max
Lesen und Schreiben
Dateigruppe projektteam
Lesen und Schreiben
Andere
Kein Zugriff
Nun kommen zwei Anforderungen hinzu:
- Die Gruppe
pruefungsoll den Bericht lesen, aber nicht bearbeiten. - Anna soll ihn bearbeiten dürfen, ohne dafür Mitglied des gesamten Projektteams zu werden.
Mit den drei klassischen Rollen lässt sich diese Kombination nicht unmittelbar darstellen. Die Datei besitzt nur eine Dateigruppe. Eine Freigabe für „Andere“ wäre zu weitreichend, und Annas Aufnahme in das Projektteam könnte ihr Zugriff auf weitere Teamdateien geben.
ACLs ermöglichen stattdessen zusätzliche, direkt an diesem Objekt hinterlegte Benutzer- und Gruppeneinträge. Eigentümer und Dateigruppe bleiben dabei erhalten.
Was eine ACL beschreibt
Eine ACL ist eine Liste von Berechtigungseinträgen. Jeder Eintrag beschreibt, welche der bekannten Rechte r, w und x für eine bestimmte Rolle gelten.
Zu den klassischen Einträgen können weitere hinzukommen:
Eintrag
Bedeutung
Eigentümer
Rechte des Dateieigentümers
Benannter Benutzer
Rechte eines zusätzlich angegebenen Benutzers
Dateigruppe
Rechte der zugeordneten Gruppe
Benannte Gruppe
Rechte einer zusätzlich angegebenen Gruppe
Maske
Obergrenze für bestimmte ACL-Einträge
Andere
Rechte für Prozesse, auf die keine vorherige Benutzer- oder Gruppenzuordnung zutrifft
Eine ACL führt also keine neuen Grundrechte ein. Sie erweitert vor allem die Zahl der Personen und Gruppen, für die sich diese Rechte gezielt festlegen lassen.
Eigentümer und Gruppenmitgliedschaften bleiben unverändert
Wenn Anna einen eigenen ACL-Eintrag erhält, wird sie dadurch weder Eigentümerin noch Mitglied der Dateigruppe.
Ebenso ersetzt ein Eintrag für pruefung nicht die bisherige Dateigruppe projektteam. Beide Gruppen können unterschiedliche Rechte am selben Objekt erhalten.
Das ist der praktische Nutzen: Eine dateibezogene Ausnahme muss nicht durch eine Änderung am gesamten Benutzer- und Gruppenmodell umgesetzt werden.
Voraussetzungen: Dateisystem und Verwaltungswerkzeuge
Die üblichen Linux-Dateisysteme ext4, XFS und Btrfs unterstützen ACLs normalerweise bereits. Voraussetzung ist, dass die Unterstützung im Kernel und für das verwendete Dateisystem aktiviert ist.
Davon zu unterscheiden sind die Verwaltungswerkzeuge: getfacl zeigt ACLs an, setfacl bearbeitet sie. Beide werden häufig über ein separates Paket namens acl bereitgestellt. Dieses Paket liefert die Bedienwerkzeuge – nicht den eigentlichen Mechanismus der Zugriffskontrolle.
Fehlen die Werkzeuge, können bereits vorhandene ACLs trotzdem wirksam sein. Umgekehrt macht die Installation des Pakets ein nicht unterstützendes Dateisystem nicht ACL-fähig.
Ein Beispiel für die gewünschte Rechteverteilung
Für den Bericht könnte die ACL sinngemäß Folgendes ausdrücken:
Benutzer oder Rolle
Gewünschte Rechte
Eigentümer Max
Lesen und Schreiben
Anna
Lesen und Schreiben
Dateigruppe projektteam
Lesen und Schreiben
Zusätzliche Gruppe pruefung
Lesen
Andere
Keine Rechte
Damit wird die Ausnahme direkt dort beschrieben, wo sie benötigt wird: am Bericht.
Anna erhält dadurch keinen allgemeinen Zugriff auf andere Dateien des Projektteams. Die Prüfergruppe kann den Bericht lesen, ohne zugleich zu dessen Dateigruppe werden zu müssen. Solche benannten Einträge sind der Kern der erweiterten Zugriffskontrolle.
ACLs sind Teil der Rechteprüfung – keine zweite Wunschliste
Eine ACL wird nicht unabhängig von den klassischen Rechten ausgewertet und anschließend einfach hinzuaddiert.
Die klassischen Rollen sind selbst Bestandteil des ACL-Modells.
Für gewöhnliche Zugriffe lässt sich die Prüfung vereinfacht so beschreiben:
- Ist der Prozess dem Eigentümer zugeordnet, gelten die Eigentümerrechte.
- Andernfalls wird nach einem passenden benannten Benutzereintrag gesucht.
- Gibt es keinen passenden Benutzereintrag, werden die zutreffenden Gruppeneinträge geprüft.
- Nur wenn keine passende Benutzer- oder Gruppenzuordnung greift, werden die Rechte für Andere herangezogen.
Ein Benutzereintrag kann auch einschränkend wirken
Angenommen, Anna darf über das Projektteam normalerweise lesen und schreiben. Erhält sie einen eigenen Benutzereintrag mit lediglich Leserecht, wird dieser passende Benutzereintrag maßgeblich.
Sie bekommt dann nicht zusätzlich das Schreibrecht aus der Gruppe. Ein benannter Benutzereintrag ist also nicht automatisch nur eine Erweiterung bestehender Zugriffe.
Das erklärt, warum ACLs nicht als ungeordnete Sammlung von Freigaben verstanden werden sollten. Entscheidend ist, welcher Eintrag bei der Prüfung tatsächlich zur Anwendung kommt.
Die ACL-Maske: Eine gemeinsame Obergrenze
Die ACL-Maske begrenzt die maximal wirksamen Rechte bestimmter Einträge:
- der Dateigruppe;
- zusätzlicher benannter Gruppen;
- zusätzlicher benannter Benutzer.
Die Eigentümerrechte und die Rechte für Andere werden durch diese Maske nicht begrenzt.
Ein Beispiel:
Annas Eintrag:      Lesen und Schreiben
ACL-Maske:          Nur Lesen
Wirksames Ergebnis: Nur Lesen
Annas Eintrag enthält weiterhin Schreibrecht. Die Maske verhindert aber, dass es wirksam wird.
Umgekehrt verteilt die Maske keine Rechte. Enthält sie Lesen und Schreiben, erhält eine Prüfergruppe mit reinem Leserecht dadurch nicht automatisch Schreibrecht. Wirksam ist nur, was sowohl der betreffende Eintrag als auch die Maske zulassen.
ACL-Maske und umask sind nicht dasselbe
Trotz der ähnlichen Namen erfüllen die beiden Masken unterschiedliche Aufgaben:
Mechanismus
Aufgabe
umask
Begrenzt angeforderte Rechte bei der Erstellung neuer Objekte
ACL-Maske
Begrenzt die wirksamen Rechte bestimmter Einträge einer ACL
Die ACL-Maske gehört zur Berechtigungsliste des Objekts. Die umask gehört dagegen zum erstellenden Prozess.
Warum ls -l bei ACLs nicht das ganze Bild zeigt
Die bekannte Ausgabe von ls -l bleibt nutzbar. Bei erweiterten ACLs erscheint normalerweise ein Pluszeichen hinter der Rechtezeichenfolge:
-rw-rw----+Dieses Zeichen weist darauf hin, dass zusätzliche ACL-Informationen vorhanden sind. Es zeigt aber nicht, welche Benutzer und Gruppen darin vorkommen.
Eine weitere Besonderheit betrifft die mittleren drei Rechtezeichen: Enthält die ACL eine Maske, entsprechen die angezeigten Gruppenbits dieser Maske – nicht ausschließlich dem Eintrag der Dateigruppe.
Ein sichtbares rw- an der Gruppenposition bedeutet dann also nicht zwingend, dass die Dateigruppe selbst tatsächlich lesen und schreiben darf. Es beschreibt die gemeinsame Obergrenze der maskierten Einträge.
Für die vollständige Einordnung ist deshalb die ACL selbst maßgeblich.
Wie ACLs mit chmod zusammenwirken
chmod und ACLs bearbeiten keine vollständig getrennten Berechtigungswelten. Zwischen den klassischen Rechtebits und bestimmten ACL-Einträgen besteht eine feste Verbindung:
Klassische Rechtebits
Entsprechung bei einer erweiterten ACL
Eigentümerbits
Eigentümereintrag
Gruppenbits
ACL-Maske
Andere-Bits
Eintrag für Andere
Eine Änderung der Gruppenbits mit chmod kann daher die Maske verändern und damit die wirksamen Rechte zusätzlicher Benutzer und Gruppen einschränken oder wieder freigeben.
Das ist besonders wichtig, wenn benannte Einträge weiterhin Schreibrecht enthalten, dieses aber momentan durch die Maske begrenzt wird. Wird die Maske später erweitert, kann das hinterlegte Schreibrecht wieder wirksam werden.
Daraus folgt: Auf Dateien mit erweiterten ACLs sollte eine Änderung mit chmod immer im Zusammenhang mit der gesamten Rechteverteilung betrachtet werden.
Access-ACL und Default-ACL unterscheiden
Unter Linux sind zwei Aufgaben voneinander zu trennen.
Access-ACL: Der aktuelle Zugriff
Die Access-ACL bestimmt die Zugriffsrechte auf die konkrete Datei oder das konkrete Verzeichnis.
Bei einem Verzeichnis beantwortet sie beispielsweise, wer dessen Einträge auflisten, das Verzeichnis durchqueren oder darin neue Einträge anlegen darf.
Default-ACL: Eine Vorlage für neue Objekte
Ein Verzeichnis kann zusätzlich eine Default-ACL besitzen. Diese dient als Vorlage für die Access-ACL neu angelegter Dateien und Unterverzeichnisse.
Neu angelegte Unterverzeichnisse können die Default-ACL außerdem als eigene Vorlage übernehmen und sie damit für weitere Ebenen fortführen.
Wichtig sind drei Grenzen:
- Die Default-ACL verändert nicht automatisch bereits vorhandene Dateien.
- Sie bestimmt nicht selbst den aktuellen Zugriff auf das Verzeichnis; dafür ist dessen Access-ACL zuständig.
- Die vom erstellenden Programm angeforderten Rechte begrenzen weiterhin das Ergebnis.
Eine Default-ACL ist somit eine Erstellungsvorlage, keine ständig auf alle darunterliegenden Objekte durchgesetzte Richtlinie.
Default-ACL und umask: Nicht einfach nacheinander anwenden
Ohne Default-ACL entsteht der anfängliche Rechtezustand aus den vom Programm angeforderten Rechten und der umask.
Besitzt das übergeordnete Verzeichnis dagegen eine Default-ACL, wird die neue Access-ACL aus dieser Vorlage abgeleitet. Die angeforderten Erstellungsrechte begrenzen die zugehörigen Einträge. Die umask wird dann nicht zusätzlich auf die gewöhnliche Weise angewendet.
Das erklärt, warum die Rechte neuer Dateien in einem bestimmten Verzeichnis anders aussehen können, als man allein anhand der aktuellen umask erwartet.
Auch hier werden nicht beliebig Rechte hinzugefügt: Fordert ein Programm keine Ausführungsrechte an, macht eine großzügige Default-ACL die neue gewöhnliche Datei nicht automatisch ausführbar.
ACLs ersetzen weder Pfadrechte noch andere Schutzmechanismen
Ein passender ACL-Eintrag an einer Datei löst nicht automatisch alle Zugriffsfragen.
Die Bedeutung von r, w und x bleibt bestehen. Bei Verzeichnissen ist insbesondere das Suchrecht wichtig: Der Prozess muss den Pfad bis zum Ziel durchqueren können. Eine Freigabe nur an der Zieldatei genügt daher nicht, wenn ein übergeordnetes Verzeichnis den Zugang verhindert.
Auch innerhalb einer ACL bleibt zwischen dem Bearbeiten eines Dateiinhalts und dem Entfernen eines Verzeichniseintrags zu unterscheiden. ACLs verwenden dieselben grundlegenden Lese-, Schreib- und Such- beziehungsweise Ausführungsrechte.
Sie sind damit eine Erweiterung der benutzer- und gruppenbezogenen Rechtevergabe, kein allgemeines Umgehen anderer Zugriffsbeschränkungen.
Die Rolle von getfacl und setfacl
Zwei Werkzeuge gehören unmittelbar zum ACL-Modell:
Werkzeug
Aufgabe
getfacl
ACLs anzeigen und gegebenenfalls durch die Maske eingeschränkte Rechte sichtbar machen
setfacl
ACL-Einträge hinzufügen, verändern oder entfernen sowie Default-ACLs verwalten
getfacl zeigt also die vollständige Rechteverteilung, während setfacl sie bearbeitet.
ACLs ändern dürfen grundsätzlich der Eigentümer und entsprechend privilegierte Prozesse. Ein Benutzer mit bloßem Schreibrecht darf deshalb nicht automatisch auch die ACL verwalten.
Änderungen können die Maske beeinflussen
setfacl berechnet die Maske standardmäßig neu, sofern keine abweichende Steuerung oder ausdrücklich vorgegebene Maske verwendet wird.
Deshalb sollte nach einer ACL-Änderung nicht nur der neue Eintrag betrachtet werden, sondern auch die resultierende Maske und die dadurch wirksamen Rechte anderer Einträge.
Wann ACLs sinnvoll sind – und wann Gruppen genügen
ACLs sind besonders hilfreich, wenn eine gemeinsame Grundstruktur um gezielte Ausnahmen ergänzt werden muss:
- Ein Benutzer benötigt Zugriff auf einzelne Dateien, aber nicht auf alle Daten einer Gruppe.
- Mehrere Gruppen benötigen unterschiedliche Rechte am selben Objekt.
- Ein Verzeichnis soll solche zusätzlichen Rechte als Vorlage an neue Objekte weitergeben.
Diese Fälle entsprechen den zusätzlichen Benutzer-, Gruppen- und Default-Einträgen des ACL-Modells.
Wenn dagegen ein klar abgegrenztes Team dieselben Rechte auf einen gemeinsamen Datenbestand benötigt, bleibt eine passende Dateigruppe oft übersichtlicher.
Die organisatorische Leitlinie lautet daher: Gruppen beschreiben gemeinsame Zuständigkeiten; ACLs können zusätzliche objektbezogene Zugriffe ausdrücken.
ACLs müssen bei Datenübernahmen erhalten bleiben
Eine ACL gehört zur Rechteverteilung der Datei. Geht sie beim Kopieren, Sichern oder Wiederherstellen verloren, kann der Zugriff am Ziel anders ausfallen als am Ursprung.
Das Zielsystem und die verwendeten Werkzeuge müssen ACLs deshalb unterstützen und bei der Übertragung berücksichtigen. Die ACL-Dokumentation beschreibt beispielsweise ausdrücklich das Erhalten von ACLs beim Kopieren mit entsprechender Option.
Für eine verlässliche Datenübernahme reicht es somit nicht immer, nur Dateiinhalte, Eigentümer und die sichtbaren neun Rechtebits zu betrachten.
Fazit: Feinere Rechte ohne ein neues Grundmodell
ACLs erweitern die klassischen Linux-Dateirechte um gezielte Einträge für einzelne Benutzer und weitere Gruppen. Sie sind dort sinnvoll, wo eine einzige Dateigruppe die gewünschte Verteilung nicht mehr abbilden kann.
Die wesentlichen Zusammenhänge bleiben überschaubar: Die Access-ACL regelt den aktuellen Zugriff. Die ACL-Maske begrenzt bestimmte Einträge. Eine Default-ACL dient als Vorlage für neue Objekte. chmod bleibt mit diesem Modell verbunden und kann über die Maske auch zusätzliche ACL-Berechtigungen beeinflussen.
ACLs sind damit kein Ersatz für ein durchdachtes Benutzer- und Gruppenmodell. Sie ergänzen es um die Möglichkeit, notwendige Ausnahmen direkt und nachvollziehbar an Dateien und Verzeichnissen festzulegen.
Alt...
ACLs unter Linux: Wenn eine Dateigruppe nicht ausreicht

Eine Nachlese zum 193. virtuellen #LTN am 12.11.2026.:
Es haben sich in der Summe 15 Gäste eingefunden. Vielen Dank!
Themen waren diesmal u.a.:
- Nachlese Hack&Make 2026,
- Reiner SCT: Erfahrungsberichte: ePerso, Onlinebanking,
- sicheres DNS (DoT, DoH),
- Orga-Themen #LPD 2026.2 am 21.11. Fablab Nbg.,
- Secureboot (Shim etc.)
Das nächste virtuelle Treffen findet am 26.11.2026 ab 19:00 Uhr statt; der nächste reale Treff wieder am 19.11. beim Theo.
Einfach vorbeikommen!
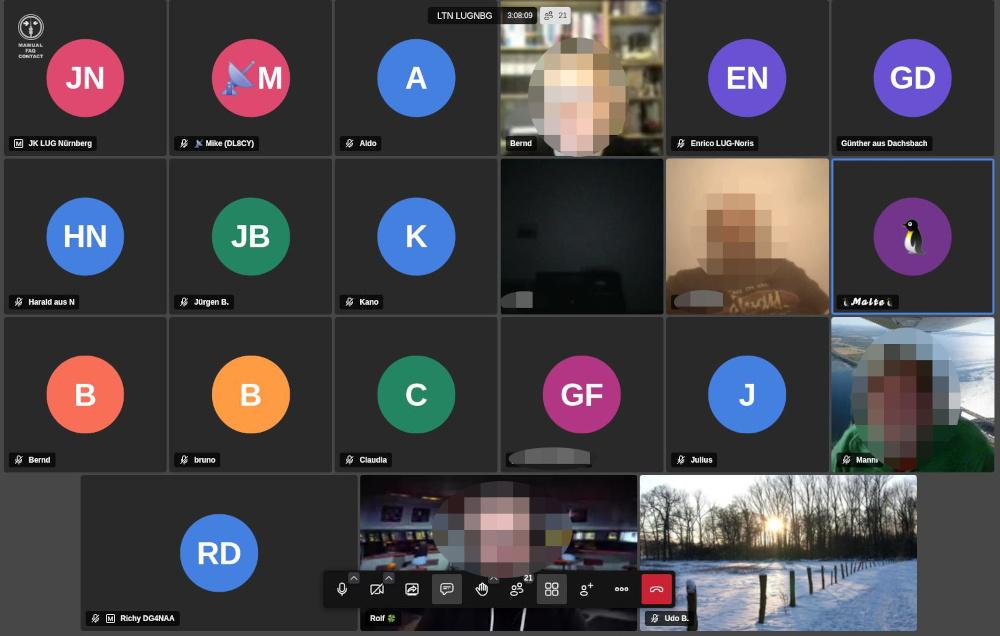
Alt...
Screenshot von einer typischen virtuellen Jitsi Sitzung der Linux User Group Nürnberg. Die einzelnen Teilnehmer werden mit farbigen Kreisen und Buchstabenkürzeln angezeigt. Einige haben ihre Kamera aktiviert.
Wir sind ready auf der electronica und sind vom 10. bis 13. November dabei!
📍 Halle B4, Stand 339
Wir freuen uns auf euch!
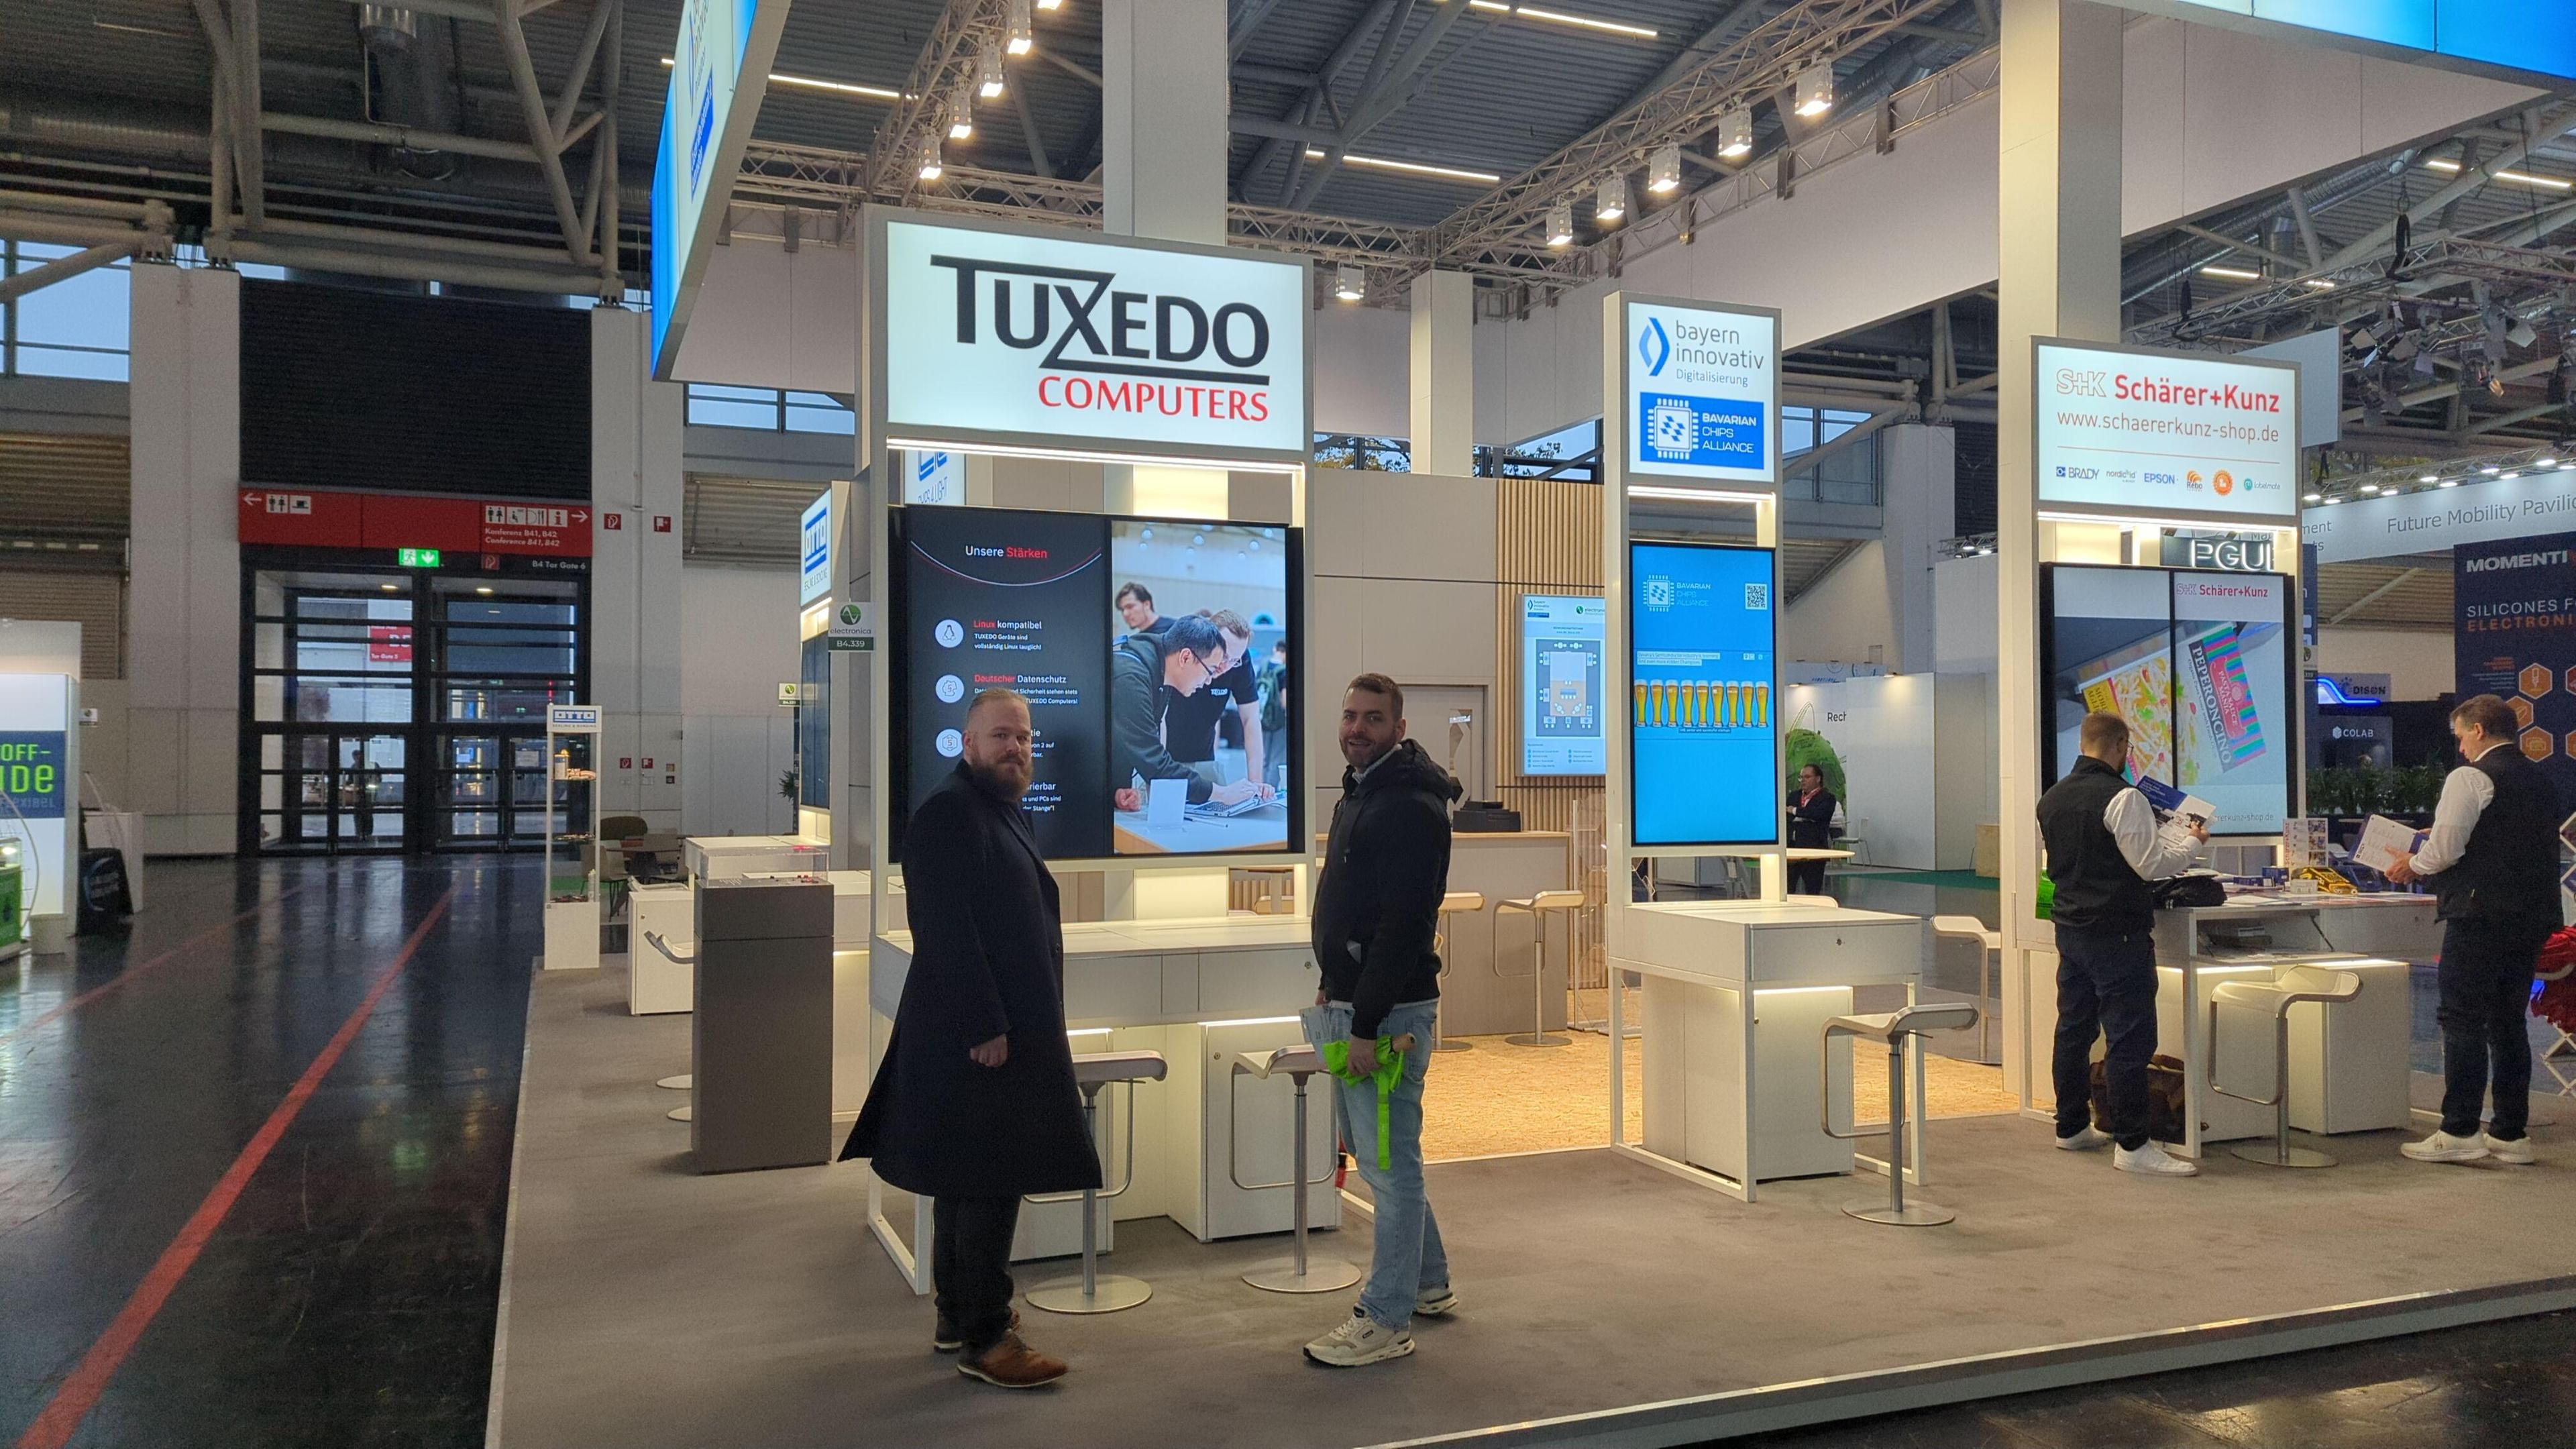
Alt...
Messestand mit mehreren weißen Theken und Sitzgelegenheiten, zentral platzierten Displays und beleuchteten Werbetafeln. Im Vordergrund stehen zwei Männer, einer mit dunklem Mantel, der andere mit dunkler Jacke und heller Hose. Über dem Stand prangt ein großes Schild mit der Aufschrift 'TUXEDO COMPUTERS'. Im Hintergrund sind weitere Messestände und Personen zu sehen. Die Halle ist hell ausgeleuchtet, der Boden glänzt dunkel.

#ZeroWaste Aktionswochen in #Berlin - und wir sind wieder mit dabei!
Am 08.11.26, von 14-17 Uhr, zeigen wir euch lebensverlängernde Maßnahmen für eure digitalen Geräte, beraten zum Linux-Umstieg und geben euch Einblick in unsere Hilfe für Bedürftige.
Weitere Infos findet ihr auf ➡️ https://www.zerowaste-aktionswochen.de/de?eventId=7f2ab6cbe9a0ef41fbbb5015e9d98bed
Wir freuen uns auf euren, auch spontanen, Besuch!
/mk
#EndOf10 #Linux #LinuxMint #Beratung #Hardwarespende #ZuGutFürDieTonne #ZeroWasteAktionswochen #Ehrenamt
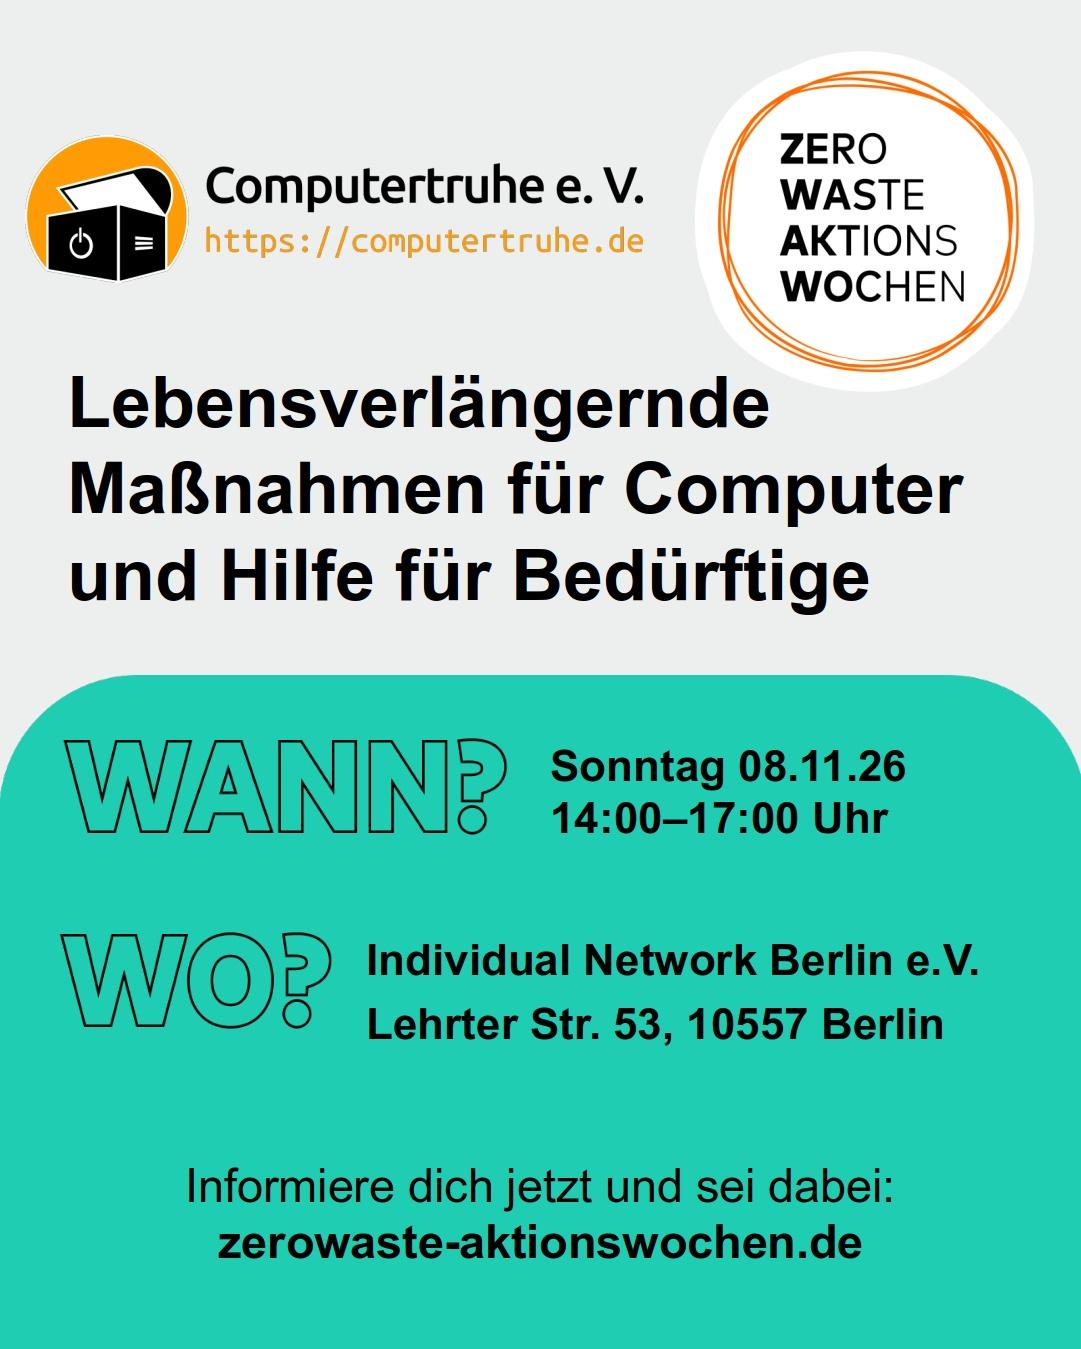
Alt...
Oben rechts ist das Logo der Computertruhe e. V. mit einer stilisierten schwarzen Kiste und einem weißen Laptop auf orangefarbenem Kreis, daneben der Schriftzug "Computertruhe e.V." und die Internetadresse "https://computertruhe.de".
Links davon steht in einem weißen Kreis mit gelber, handgezeichneter Umrandung der Schriftzug "Zero Waste Aktionswochen".
Darunter: das Thema der Veranstaltung: Lebensverlängernde Maßnahmen für Computer und Hilfe für Bedürftige. Gefolgt von den Veranstaltungsinfos: Wann? Sonntag 08.11.26, 14:00–17:00 Uhr
. Wo? Individual Network Berlin e.V., Lehrter Str. 53, 10557 Berlin.
Am unteren Rand steht: Informiere dich jetzt und sei dabei: zerowaste-aktionswochen.de

RE: https://mastodon.bsd.cafe/@hikari/117500497489405203
🚀 **More progress on mainline Linux for the Redmi Note 11 Pro 5G (veux)!**
Another milestone reached! 🎉🐧
Haptics, audio, modem, and Wi-Fi are now working well, bringing us another step closer to a fully functional mainline Linux experience on the device!
The project is open source! Feel free to explore, contribute, or follow the development progress:
🔗 https://github.com/metantesan/veux-linux
More updates coming soon! 🚀
#LinuxMobile #MainlineLinux #Linux #LinuxKernel #MobileLinux #PostmarketOS #OpenSource #FOSS #LinuxOnMobile #Qualcomm #Snapdragon #Redmi #Xiaomi #ARM64

Gestern habe ich ein Logo für die neue, kleine, feine Seniorenbücherei gebastelt.
Außerdem habe ich eine Linux-Anwendung namens TELLICO für die Bücherverwaltung gefunden.
In den letzten 2 Wochen hab ich dort allerdings nur 3 Bücher eingetragen. Finde einfach keine Zeit dazu :-D - Ich hoffe auf einen langen, ruhigen Winter.
#bücherei #seniorenarbeit #seniorenbüro
#linux #tellico

Ich habe mir ein neues Book bestellt und dazu eine Windows-11-Lizenz. Das Windows wird in einer VM laufen, denn Vertrauen ist gut, Kontrolle aber besser.
Warum fragst du dich überhaupt ein Windows 11?
Nun, ich werde mich Beruflich wohl verändern müssen und mit Braillezeile und besonderer Software arbeiten müssen. Um flexibel zu bleiben, muss ich also die Braillebedienung aller Systeme beherrschen, und dazu gehört eben auch die Windowswelt, von der ich mich eigentlich seit Windows 98 verabschiedet hatte.
#Barrierefreiheit #Inklusion #Blind #Erblindung #NVDA #Windows #Linux #MacOS #Brailleschrift #Punktschrift #Neuland

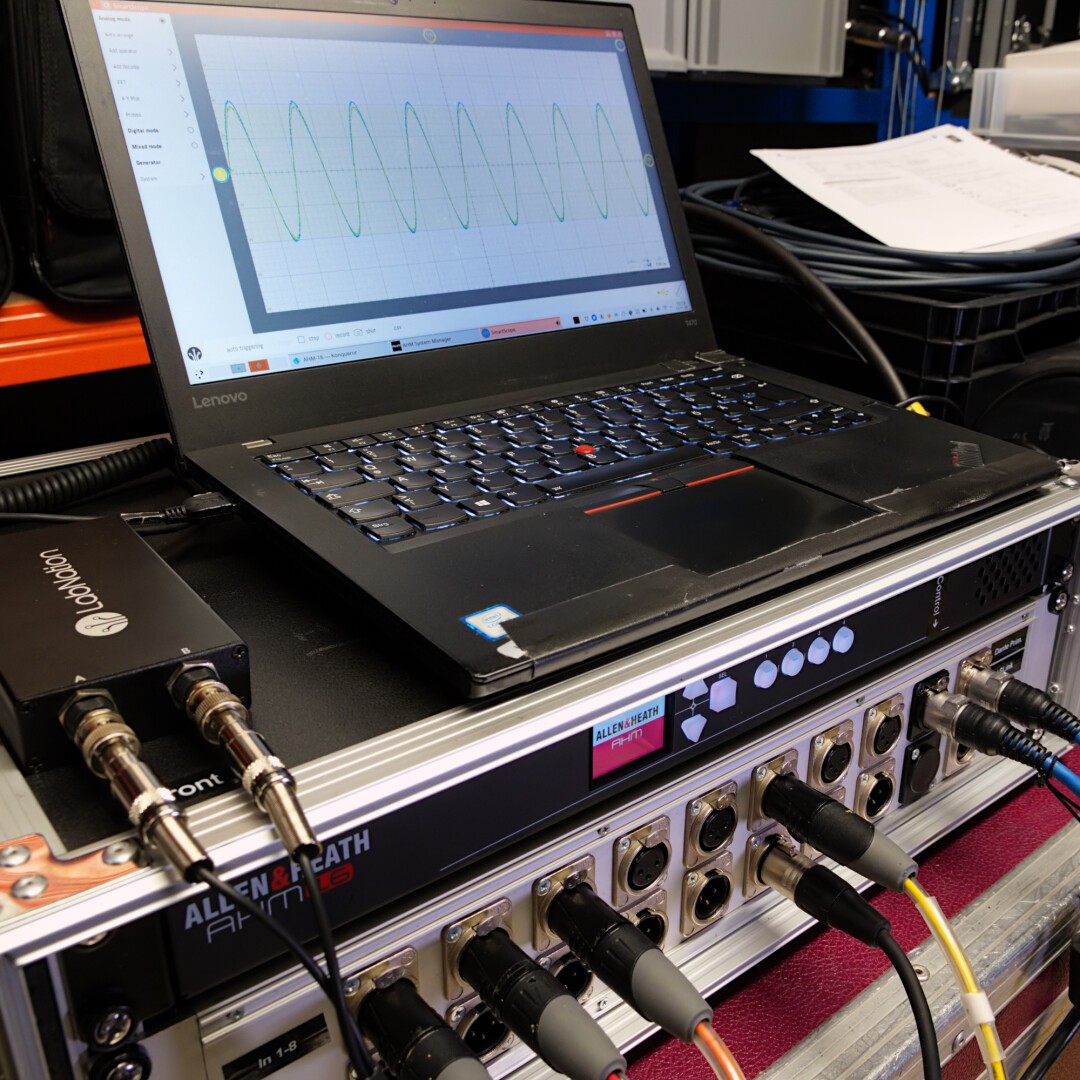
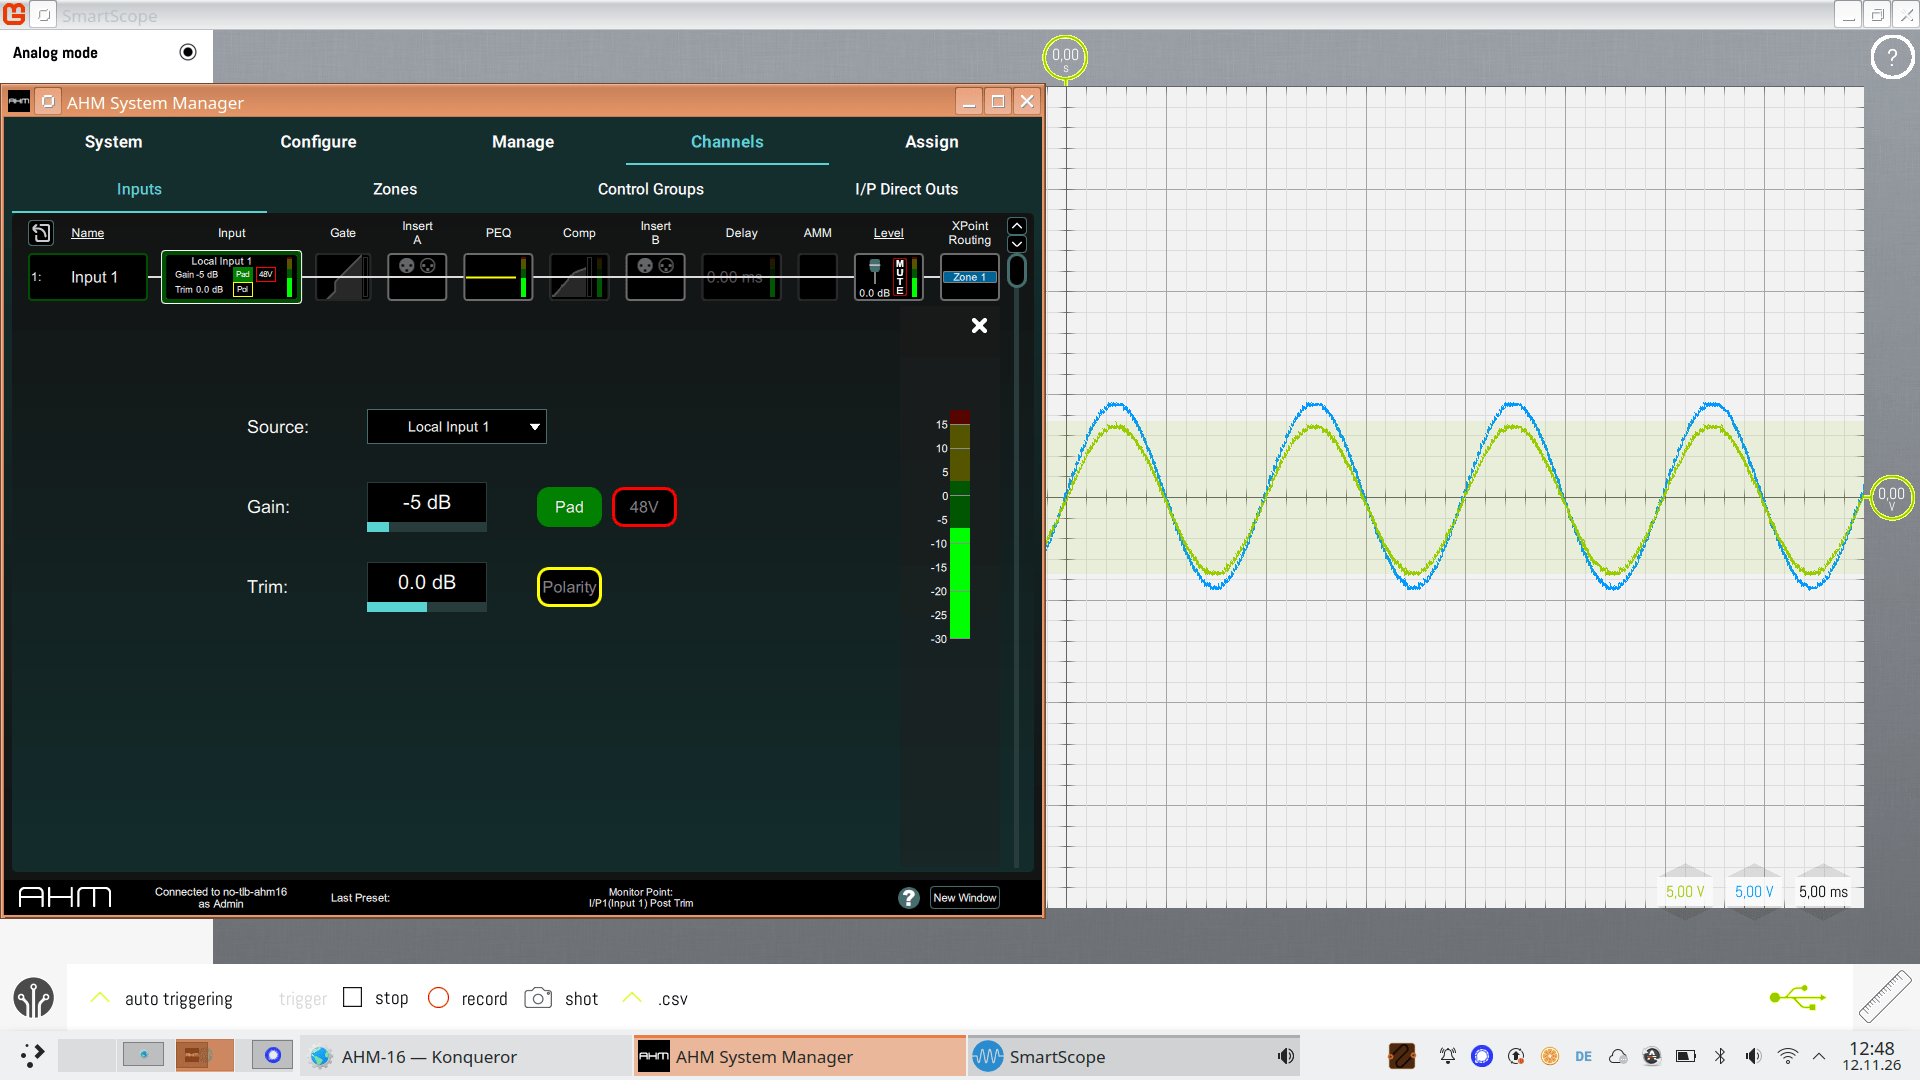
Unter der Woche dann in schäbigem Lagerlicht: Die Hausaufgaben des Nerds, die der Grund sind, warum alles läuft. Anschlüsse und Anschlussfelder durchmessen mit dem Oszilloskop. Konfigurationen für den nächsten Einsatz vorbereiten. Kein besonders werbewirksames Bildmaterial vielleicht an dieser Stelle, und doch eine notwendige Leistung, die im Preis mit inbegriffen ist.
#Veranstaltungstechnik #Tontechnik #AllenHeath #AllenAndHeath #AHM16 #AllenHeathAHM #Smartscope #Oszilloskop #Labnation #LabnationSmartscope #Linux #EventTech #PaController #DSP #DspController
Given what happened with Microsoft this week and flights afterwards—the fact #Linux is using an LLM to essentially vibe their way through without quality of care should concern you a great deal because more technology infrastructure runs Linux than you think. I just don't believe, for one second, that progress is halted to review output, to check output. I've seen tech fail and fail again due to negligence and this will continue to happen, even when we enter the quantum computing bubble. Tech doesn’t have to work anymore—it just has to make money.